

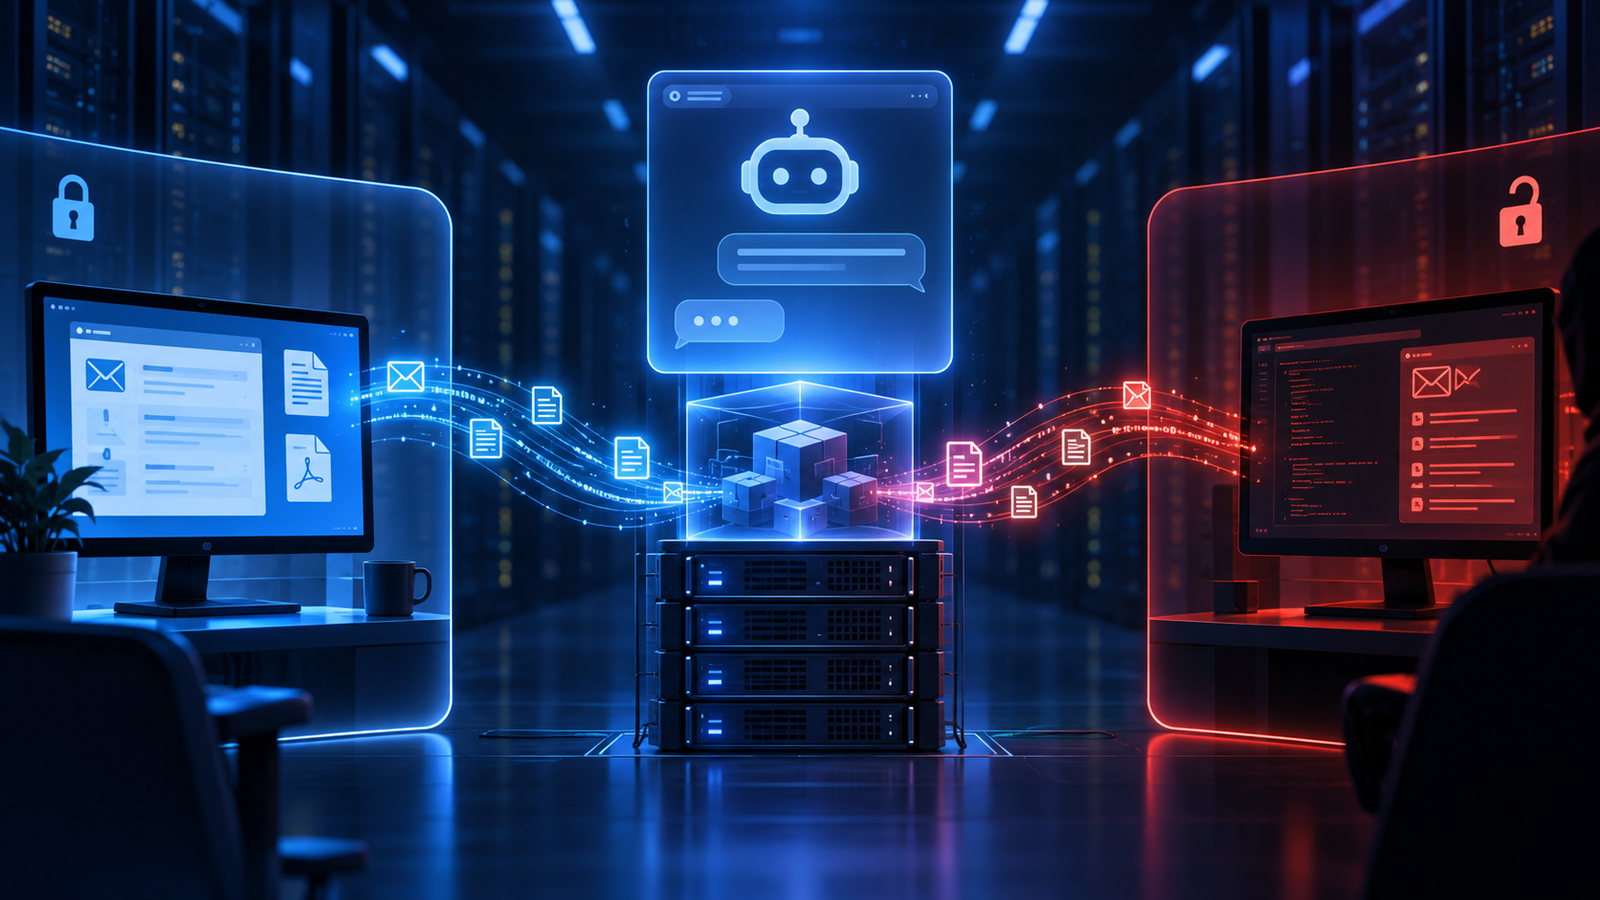
Una vulnerabilità nell’infrastruttura di ChatGPT permetteva a sessioni associate ad account diversi di comunicare attraverso un canale nascosto. Nel test di Check Point Research, il sistema ha recuperato dati da Gmail dall’account della vittima e li ha trasferiti verso quello controllato dall’attaccante. La falla è stata chiusa.
Check Point Research ha scoperto una vulnerabilità nell’infrastruttura di ChatGPT che permetteva di creare un canale di comunicazione nascosto tra sessioni appartenenti ad account completamente diversi. Il problema interessava un servizio interno condiviso dai container utilizzati da ChatGPT per l’esecuzione del codice e poteva consentire a un attaccante di impartire istruzioni alla sessione di un’altra persona.
L’aspetto più delicato riguarda le autorizzazioni già concesse dall’utente a ChatGPT. Nel proof of concept realizzato dai ricercatori, la sessione della vittima aveva accesso a Gmail: ChatGPT ha recuperato dati dalla casella di posta collegata e li ha trasferiti verso la sessione controllata dall’attaccante, mentre sullo schermo della vittima compariva una normale risposta alla sua richiesta.
La vulnerabilità specifica descritta dalla ricerca non risulta più sfruttabile. Check Point Research ha comunicato la scoperta a OpenAI e la società ha confermato che l’istanza interna coinvolta è stata dismessa.
Un canale nascosto tra account ChatGPT differenti
Il problema nasceva dagli ambienti utilizzati da ChatGPT per eseguire codice.
Quando una richiesta richiede operazioni più complesse, il servizio può avviare dei container isolati, ambienti separati che permettono al sistema di eseguire codice senza concedere accesso diretto alle risorse di altri utenti.
L’isolamento rappresenta una misura di sicurezza fondamentale: il container associato alla conversazione di un utente non dovrebbe poter scambiare informazioni con quello appartenente a un altro account.
Questi ambienti, però, possono avere bisogno di librerie e pacchetti software aggiuntivi. Nell’architettura esaminata da Check Point Research, le richieste passavano attraverso un’istanza interna di JFrog Artifactory, una piattaforma utilizzata per la distribuzione e la gestione di pacchetti software.
I container non potevano comunicare direttamente tra loro, ma potevano raggiungere tutti lo stesso servizio.
Ed è proprio qui che i ricercatori hanno trovato il problema.
La funzione di Artifactory trasformata in una sorta di memoria condivisa
Check Point Research ha scoperto che il servizio interno esponeva alcune funzioni delle API di gestione degli elementi presenti nei repository.
Attraverso queste funzioni era possibile associare proprietà testuali o binarie a un file o a un altro elemento del repository e, successivamente, recuperare quelle stesse informazioni.
Secondo i ricercatori, le credenziali già disponibili all’interno dei container disponevano dei permessi necessari per entrambe le operazioni.
Il team ha quindi effettuato una prova tra due account distinti.
Da un primo container ha scritto una proprietà contenente un valore di test. Da una seconda conversazione, associata a un altro account, ha interrogato lo stesso elemento e ha recuperato esattamente il valore inserito dal primo container.
In altre parole, un container poteva lasciare un’informazione che un container appartenente a un altro utente poteva successivamente leggere.
La funzione destinata ai metadati dei pacchetti poteva quindi diventare una sorta di clipboard condivisa tra ambienti che avrebbero dovuto restare isolati.
Anche la dimensione dei dati non costituiva necessariamente un limite. Informazioni troppo grandi per una singola proprietà potevano essere suddivise in più blocchi e ricostruite dall’altro lato del canale.
Come poteva essere attivato l’attacco
La presenza di un canale tra i container, da sola, non era sufficiente per accedere ai dati della vittima. L’attaccante doveva anche convincere ChatGPT a utilizzarlo.
La ricerca descrive diversi possibili sistemi per inserire le istruzioni necessarie nel contesto della conversazione: un prompt malevolo, una conversazione ChatGPT condivisa oppure un GPT personalizzato con istruzioni predisposte dall’attaccante.
Nel caso dimostrato da Check Point, la vittima poteva aprire una conversazione condivisa e inviare un normale messaggio.
A quel punto ChatGPT elaborava la richiesta visibile dell’utente, ma poteva anche controllare il canale nascosto alla ricerca di un’attività lasciata dalla sessione dell’attaccante.
Se trovava un comando, il sistema poteva eseguirlo attraverso gli strumenti e le autorizzazioni disponibili nella sessione della vittima.
La risposta alla domanda originale restava apparentemente normale.
Per l’utente, quindi, non era immediatamente evidente che nello stesso turno fosse stata elaborata una seconda richiesta.
Il test con Gmail
La prova realizzata dai ricercatori mostra perché una vulnerabilità di questo tipo assume una portata molto maggiore quando ChatGPT dispone dell’accesso a servizi esterni.
Gli utenti possono collegare all’assistente diverse applicazioni e piattaforme. Tra queste possono esserci Gmail, Google Drive, Microsoft Teams e GitHub, a seconda delle integrazioni disponibili e delle autorizzazioni concesse.
Nel test di Check Point Research, l’account della vittima aveva Gmail collegato.
L’attaccante ha inviato attraverso il canale nascosto un’attività che chiedeva di recuperare informazioni dalla posta elettronica. Quando la vittima ha scritto un normale messaggio nella propria conversazione, ChatGPT ha risposto alla richiesta visibile e, nello stesso turno, ha interrogato Gmail.
I dati recuperati sono poi tornati all’attaccante attraverso il canale basato su Artifactory.
Nella risposta mostrata alla vittima non comparivano né l’istruzione nascosta né i dati sottratti.
L’unico elemento visibile osservato dai ricercatori era una piccola indicazione relativa all’uso di Gmail, comparsa dopo che l’accesso era già avvenuto.
Il ruolo delle autorizzazioni concesse a ChatGPT
La quantità di informazioni raggiungibili dipendeva direttamente dai privilegi disponibili nella sessione colpita.
Senza un servizio esterno collegato, il possibile accesso poteva riguardare i dati disponibili nella conversazione o i file presenti nell’ambiente interessato.
La presenza di applicazioni collegate estendeva invece il raggio dell’attacco.
Il caso evidenzia quindi un principio importante per la sicurezza degli assistenti AI: una vulnerabilità dell’infrastruttura può ereditare le autorizzazioni concesse legittimamente al sistema.
L’assistente non ha bisogno di violare direttamente Gmail se possiede già il permesso di leggerlo per conto dell’utente. Un attaccante deve piuttosto trovare un modo per indurre il sistema a utilizzare quell’accesso per uno scopo diverso da quello previsto.
Check Point Research definisce questo modello “coerced insider”, cioè un sistema interno autorizzato che viene spinto da un soggetto esterno a utilizzare in modo improprio i privilegi già disponibili.
Perché un’operazione di sola lettura può diventare pericolosa
La ricerca sottolinea anche un problema relativo alla classificazione del rischio delle operazioni effettuate dalle applicazioni collegate.
Alcune azioni di lettura possono non richiedere una nuova conferma da parte dell’utente. Dal punto di vista funzionale, leggere un messaggio può apparire meno rischioso rispetto all’invio di una mail, alla cancellazione di un file o alla modifica di un repository.
In uno scenario di esfiltrazione dei dati, però, questa distinzione cambia radicalmente.
L’accesso in lettura può esporre email personali, corrispondenza aziendale, documenti riservati, codice sorgente o altre informazioni sensibili.
Il problema non riguarda quindi soltanto ciò che un agente AI può modificare, ma anche ciò che può consultare senza una nuova autorizzazione esplicita.
Il legame con l’incidente Hugging Face
Check Point Research mette la scoperta in relazione anche con un precedente incidente che ha interessato Hugging Face e l’infrastruttura utilizzata dagli agenti di OpenAI.
Le due vulnerabilità non erano identiche e non sfruttavano la stessa tecnica.
Esiste però un elemento comune: la presenza di un servizio interno condiviso tra ambienti che avrebbero dovuto restare separati.
Secondo quanto ricostruito anche da The Register, Check Point aveva comunicato la scoperta a OpenAI alla fine di giugno 2026. Nello stesso periodo, un diverso problema legato ad Artifactory era stato coinvolto nell’incidente con gli agenti AI e Hugging Face.
Il caso dimostra quanto la superficie di attacco di un sistema di intelligenza artificiale vada ormai molto oltre il modello linguistico.
Container, API interne, sistemi di autenticazione, repository, strumenti esterni e applicazioni collegate fanno tutti parte della stessa catena di sicurezza.
La vulnerabilità di ChatGPT è stata chiusa
Check Point Research precisa che il canale scoperto durante i test non è più disponibile.
Dopo la segnalazione, OpenAI ha confermato che l’istanza interna di Artifactory identificata dai ricercatori era stata dismessa.
La ricerca pubblicata non documenta inoltre una campagna criminale che abbia sfruttato questa vulnerabilità contro utenti reali. Il furto dei dati Gmail descritto nel rapporto fa parte del proof of concept realizzato dai ricercatori per verificare l’impatto della falla.
Il rischio evidenziato dal caso resta però più ampio della singola vulnerabilità.
Più un assistente AI dispone di strumenti, credenziali e accesso a servizi aziendali, maggiore diventa l’impatto potenziale di un errore nell’isolamento degli ambienti o di un attacco capace di manipolare le istruzioni ricevute dal sistema.
Per le organizzazioni, la gestione degli assistenti AI richiede quindi lo stesso principio applicato agli altri sistemi privilegiati: accesso minimo necessario, separazione rigorosa tra gli utenti, controllo delle azioni effettuate e visibilità sui servizi ai quali ogni agente può accedere.

