

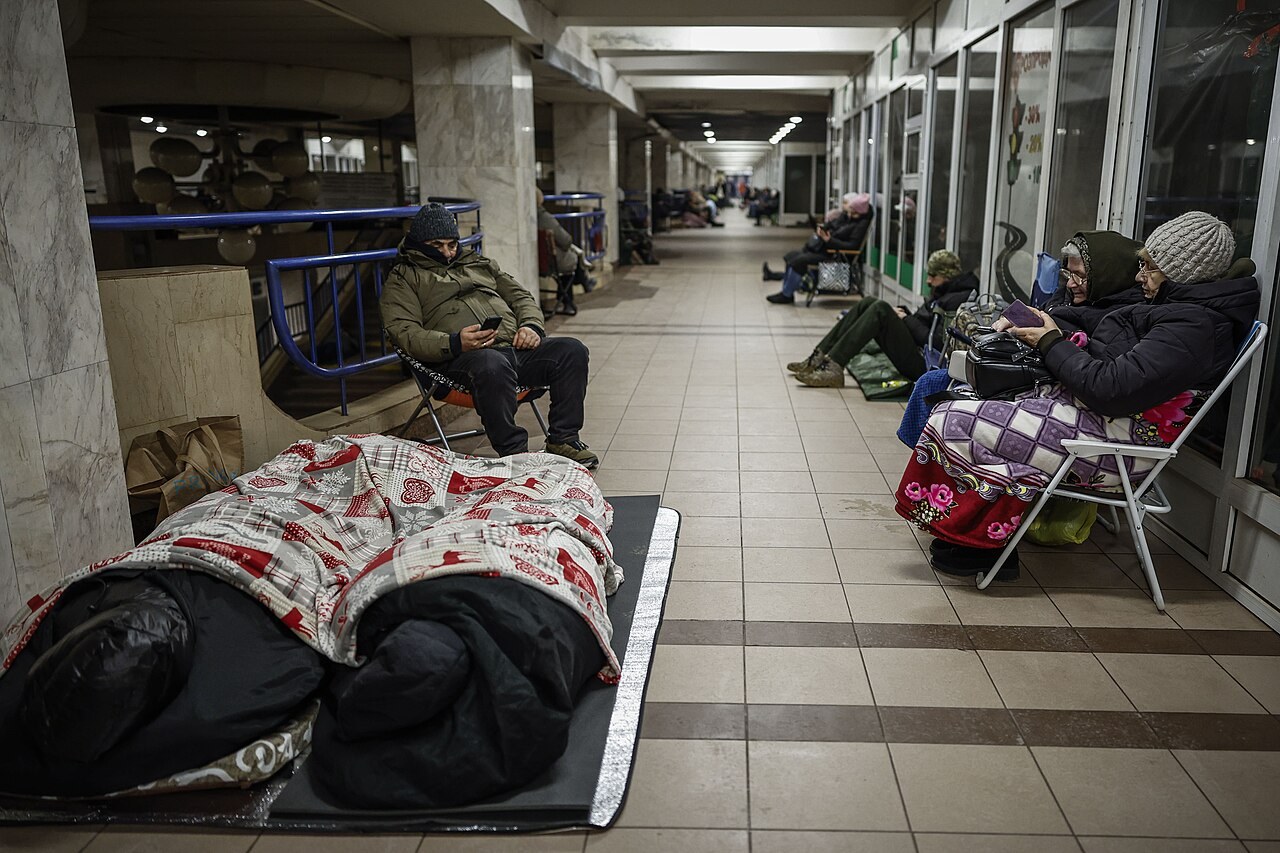
Falsi allarmi nucleari, chimici e radioattivi sono arrivati domenica sera sugli smartphone dei residenti di tutta l’Ucraina: secondo l’Aeronautica militare di Kiev, l’app di allerta aerea «Povitryana Tryvoha» (Allerta aerea), sostenuta dal ministero della Trasformazione digitale e usata per sapere quando correre nei rifugi, è stata con ogni probabilità compromessa «dal nemico». Quasi in contemporanea il ministero russo per le Emergenze ha denunciato un «massiccio attacco informatico» contro la propria app, utilizzata anch’essa per diffondere avvisi falsi.
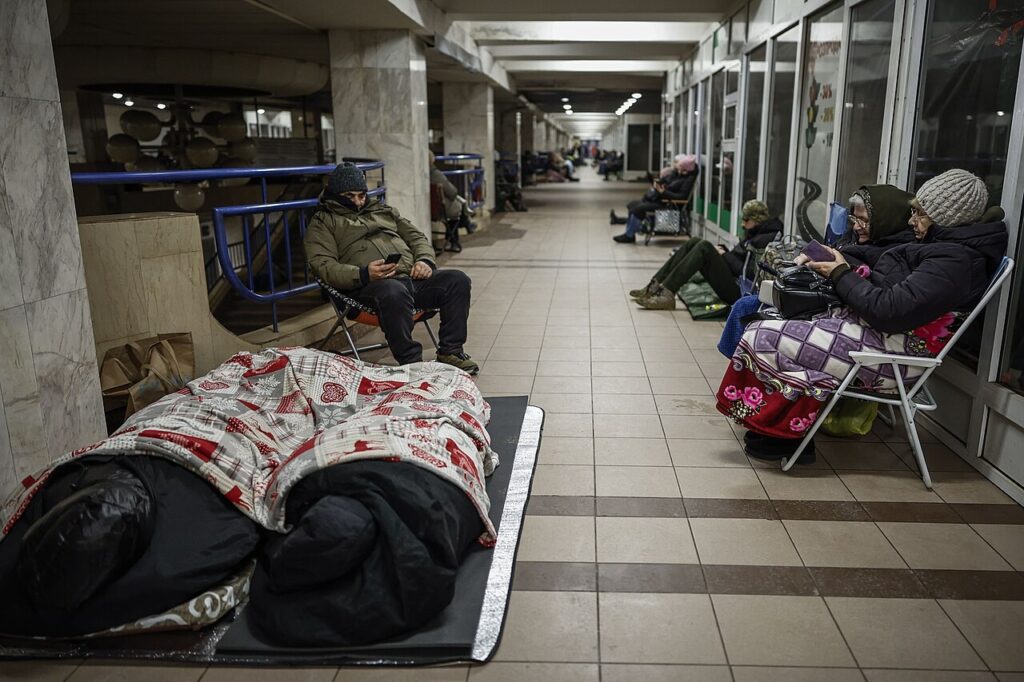
I falsi allarmi sull’app di allerta aerea ucraina
Secondo la BBC e il Kyiv Independent, a partire dalle 22:47 circa ora di Kiev (le 21:47 in Italia) l’app ha segnalato un allarme aereo su tutto il territorio nazionale. Sono poi comparsi messaggi su una presunta minaccia radioattiva e chimica, un avviso in lingua russa su un attacco nucleare con un missile Oreshnik e perfino un falso allarme per combattimenti di strada a Kiev. Il cessato allarme è arrivato alle 23:53 ora locale. Nella regione di Leopoli, secondo le autorità ucraine citate dalla BBC, gli avvisi hanno attivato il segnale di pericolo radioattivo anche sugli altoparlanti, e in diverse zone del paese hanno suonato le sirene.
L’Aeronautica militare ha precisato che non c’era alcun rischio di radiazioni e che l’app era stata probabilmente violata. Il capo dell’amministrazione regionale di Vinnytsia ha invitato i cittadini a non cliccare su un possibile link di phishing comparso nelle notifiche. Secondo Al Jazeera, SPRAVDI, il Centro per le comunicazioni strategiche del governo ucraino, ha attribuito l’attacco alla Russia in un post su X, ma finora non sono stati resi noti dettagli tecnici sull’intrusione.
La risposta di Kiev e degli sviluppatori
Il ministero della Trasformazione digitale, riporta la BBC, ha disattivato temporaneamente l’app per manutenzione dopo che era stata «apparentemente compromessa», e ai residenti di Kiev ha consigliato di usare nel frattempo l’app Kyiv Digital. L’applicazione è realizzata dal ministero in collaborazione con l’azienda di sicurezza Ajax Systems. I falsi allarmi sono stati revocati circa un’ora dopo e verso mezzanotte il Servizio statale per le emergenze ha comunicato che il sistema nazionale di allerta funzionava di nuovo normalmente, invitando a non cliccare su link di origine sconosciuta.
L’attacco all’app del ministero russo per le Emergenze
Poche ore dopo, secondo BBC, ANSA e Al Jazeera, anche il ministero russo per le Situazioni di emergenza (MChS) ha denunciato un «massiccio attacco informatico» alla propria applicazione, che avrebbe diffuso informazioni false. Il ministero l’ha definita un servizio «accessorio», senza conseguenze sul sistema di allerta della popolazione, e non ha indicato i responsabili. Secondo la testata ucraina UNN, citata dalla BBC, il gruppo partigiano Atesh ha rivendicato l’invio di falsi avvisi nucleari in Russia: è una rivendicazione che, allo stato, non ha conferme indipendenti. Episodi come questi confermano quanto il conflitto si combatta anche in rete, come mostrano gli attacchi DDoS rivendicati dal gruppo filorusso NoName057(16) e la crescita dell’hacktivismo segnalata da Check Point.
Verso le 2 di notte, ora locale, il canale Telegram ufficiale dell’app ha annunciato il graduale ripristino del servizio, con la visualizzazione dei bersagli temporaneamente sospesa, e l’adozione di misure di sicurezza aggiuntive. Il team ha ribadito che l’app non conserva né utilizza dati personali, e quindi non ci sarebbero rischi per gli utenti.
Cosa insegna l’attacco e come difendersi dagli avvisi falsi
Un’app di allerta è un bersaglio ideale per la guerra psicologica: basta un messaggio credibile per diffondere il panico, e un falso allarme mina la fiducia anche in quelli veri. Le fonti non hanno ancora chiarito come gli attaccanti abbiano ottenuto l’accesso al sistema delle notifiche. Alcune regole valgono però per chiunque riceva un avviso sospetto:
- Verificare l’allarme su più canali ufficiali (autorità locali, protezione civile, media affidabili) prima di reagire.
- Non aprire link contenuti in notifiche o messaggi d’emergenza inattesi: un’app legittima compromessa può diventare un veicolo di phishing.
- Scaricare le app di allerta solo dagli store ufficiali e tenerle aggiornate.
- Per chi gestisce servizi di notifica di massa: proteggere gli account di amministrazione con autenticazione forte, limitare chi può inviare messaggi e prevedere una procedura rapida per bloccare e smentire avvisi non autorizzati.
Fonti: BBC, Kyiv Independent, Al Jazeera, ANSA.

