

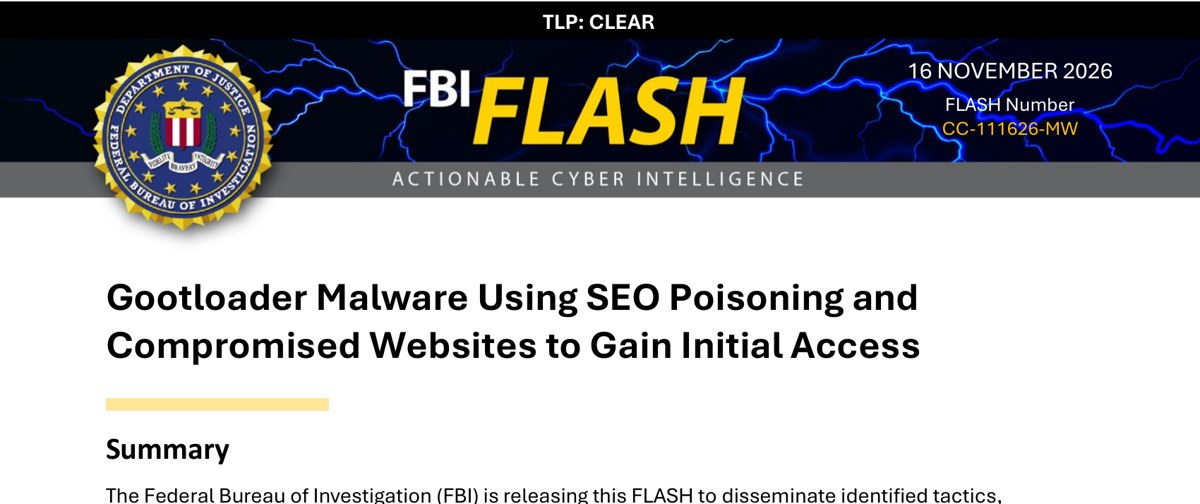
L’FBI ha pubblicato il 16 novembre 2026 un avviso FLASH (CC-111626-MW) sul malware Gootloader, che sfrutta la SEO poisoning e siti WordPress compromessi per ottenere un primo accesso alle reti delle organizzazioni. Secondo il Bureau, a ottobre 2026 erano stati individuati oltre 1.000 siti WordPress infetti e 216 domini controllati dall’amministratore di Gootloader, un’attività collegata a più di 28 milioni di dollari di riscatti ransomware pagati. L’avviso, diffuso in coordinamento con la CISA, arriva pochi giorni dopo l’operazione internazionale che ha smantellato parte dell’infrastruttura del malware.
Come funziona la SEO poisoning di Gootloader
Gootloader è descritto dall’FBI come un framework di accesso iniziale basato su un loader JavaScript. Tra il 2020 e il 2026 gli operatori hanno scelto frasi di ricerca molto specifiche e poco competitive, per esempio una clausola contrattuale legata a una certa giurisdizione, così da far comparire le proprie pagine accanto a fonti legittime nei risultati dei motori di ricerca. Nel 2025 e nel 2026 le parole chiave puntavano soprattutto a professionisti del settore legale statunitense: avvocati, giuristi d’impresa, team di contenzioso e privacy, responsabili delle tecnologie negli studi legali.
Chi scaricava il documento promesso riceveva in realtà un file JavaScript malevolo. Un sistema di distribuzione del traffico filtrava i visitatori per paese, provenienza, cookie o indirizzo IP, mostrando la trappola solo ai bersagli desiderati. L’avviso descrive poi le fasi successive all’infezione: script PowerShell offuscati, disattivazione dell’interfaccia AMSI di Windows, attacchi Kerberoasting e movimenti laterali tramite WinRM e condivisioni amministrative SMB, fino alla consegna del ransomware.
Perché i siti WordPress sono nel mirino
I siti WordPress compromessi fanno gran parte del lavoro: fungono da pagine esca, reindirizzatori, filtri del traffico o infrastruttura di inoltro. Secondo l’FBI, l’amministratore di Gootloader cercava siti con l’endpoint xmlrpc.php esposto e usava poi credenziali rubate per entrare, sfruttando plugin e temi vulnerabili, inserendo articoli, abusando di XML-RPC e delle route REST e modificando file JavaScript. Link nascosti con parole chiave e backlink organizzati servivano a far salire le pagine esca nei risultati di ricerca. Nello stesso documento il Bureau elenca altre campagne che sfruttano WordPress, come SocGholish, DollyWay e ClearFake.
L’operazione contro Gootloader
Il 12 novembre il Dipartimento di Giustizia statunitense ha annunciato la rimozione di Gootloader da oltre 100 server, tra cui siti WordPress compromessi, e il sequestro di domini usati per distribuire e controllare il malware, nell’ambito di un’azione coordinata con le polizie di diversi paesi ed Europol. Secondo il DoJ, dal 2018 Gootloader ha infettato almeno 25.000 computer nel mondo ed è stato usato in attacchi ransomware contro almeno 44 vittime negli Stati Uniti, con perdite per circa 28,8 milioni di dollari. La polizia olandese ha riferito di aver spento 14 server, sequestrato 218 nomi di dominio e ripulito 681 siti con i partner internazionali, nel quadro di Operation Endgame, che già a giugno aveva colpito SocGholish, Amadey e StealC. Non sono stati annunciati arresti.
Come proteggere siti WordPress e postazioni
L’avviso dell’FBI contiene raccomandazioni sia per chi gestisce siti sia per chi difende le reti aziendali. Tra le principali:
- Aggiornare automaticamente il core di WordPress, i plugin e i temi affidabili, rimuovendo quelli inutilizzati, gli account superflui e i siti di staging dimenticati.
- Proteggere l’accesso amministrativo e l’hosting con l’autenticazione a più fattori, possibilmente resistente al phishing.
- Disattivare xmlrpc.php se non serve o, in alternativa, limitarne le richieste e i metodi consentiti.
- Impedire l’esecuzione di PHP nella cartella wp-content/uploads e controllare l’integrità dei file rispetto ai checksum ufficiali.
- Verificare in Google Search Console la comparsa di query e pagine indicizzate estranee al sito, come ricerche legali o commerciali.
- In azienda, disattivare Windows Script Host dove non serve (o controllare gli script con WDAC o AppLocker), centralizzare i log di PowerShell e diffidare dei documenti scaricati dai motori di ricerca che arrivano come file JavaScript o in archivi ZIP.
- Se un file JavaScript sospetto è stato aperto, scollegare il computer dalla rete e cambiare le credenziali da un dispositivo pulito, come indica l’FBI.
Per chi gestisce un sito WordPress può essere utile anche un firewall applicativo: ne abbiamo parlato a proposito di Wordfence 9.1. Gli studi legali, del resto, restano un bersaglio ricorrente, come mostrato dal recente report di CrowdStrike su falsi tecnici IT e furti di dati negli studi legali.
Fonti: https://www.ic3.gov/CSA/2026/261116.pdf, https://www.justice.gov/opa/pr/gootloader-malware-disrupted-international-cyber-operation, https://www.politie.nl/en/news/2026/november/international-action-disables-cybercriminal-network.html, https://www.seroundtable.com/fbi-says-seo-poisoning-led-to-28-million-in-ransomware-payments-42546.html

