

Gli attacchi DDoS si vendono sempre più come un prodotto commerciale, con tanto di classifiche e premi. È quanto emerge da una nuova ricerca di Kaspersky Digital Footprint Intelligence (DFI), secondo cui i gruppi criminali che offrono questi servizi promuovono le proprie capacità attraverso classifiche pubbliche, bot Telegram e dashboard che misurano la potenza degli attacchi e la trasformano in uno strumento di marketing.
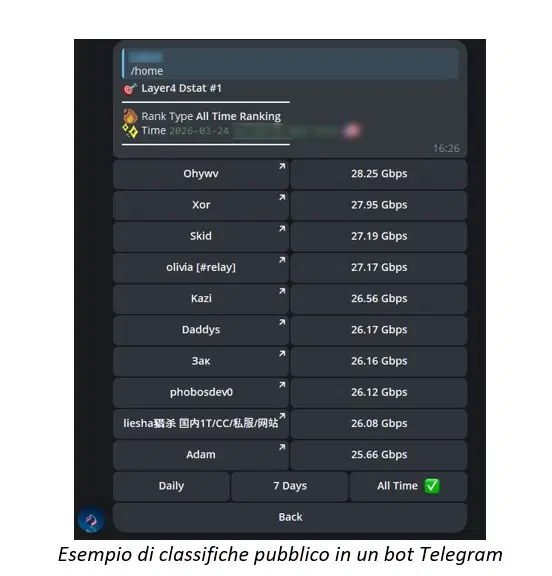
Classifiche e dashboard come vetrina
Secondo i ricercatori, attraverso un sito web o un bot Telegram un partecipante può scegliere l’infrastruttura e i metodi di attacco, avviare un attacco e ottenere un punteggio basato su metriche come le richieste al secondo o la larghezza di banda in Gbps. Il risultato finisce in una classifica pubblica, dove gli operatori confrontano le prestazioni e mettono in mostra le proprie capacità. In alcune community le classifiche diventano vere competizioni a lungo termine, con premi per chi mantiene la prima posizione per sei mesi consecutivi.
«Per i difensori, la sfida non riguarda soltanto il volume degli attacchi, ma anche la crescente commercializzazione e visibilità delle capacità offensive», ha dichiarato João Pedro Brandão e Silva, analista di Kaspersky DFI, sottolineando come l’ecosistema assomigli ormai a un settore industriale tradizionale, in cui gli operatori si contendono i clienti e differenziano i propri servizi.
Attacchi DDoS e servizi collaterali
Lo studio rileva che la logica commerciale va spesso oltre i DDoS. Nel campione analizzato, il 43% dei fornitori che si pubblicizzavano sui forum dei cybercriminali promuoveva anche servizi collaterali. Alcuni restano legati agli attacchi, come la vendita di script, il noleggio di server virtuali (VPS) e perfino servizi anti-DDoS; altri riutilizzano la stessa infrastruttura per campagne di spam, segnalazioni di massa e richieste di rimozione di contenuti. C’è poi chi monetizza la propria esperienza con consulenze e formazione.
Metodi proprietari per aggirare le difese
Per restare competitivi, i fornitori puntano sempre più su metodi di attacco proprietari invece che su strumenti pubblici, con tecniche di amplificazione del traffico, gestione avanzata delle richieste ed evasione pensate per imitare il traffico legittimo. Secondo Kaspersky, il 33% degli attori analizzati ha dichiarato esplicitamente di poter aggirare le protezioni anti-DDoS, citando 32 fornitori di soluzioni di sicurezza a livello L4, L7 e per i server di gioco.
È un quadro coerente con quanto già emerso sui servizi DDoS in vendita sul dark web a pochi dollari e sui legami tra hacktivisti e fornitori di attacchi a pagamento.
Come proteggersi
Kaspersky consiglia alle aziende di:
- monitorare gli asset digitali dell’organizzazione e le minacce su surface web, deep web e dark web con un servizio di digital risk protection;
- dare ai team di sicurezza una visibilità approfondita sulle minacce rivolte all’organizzazione tramite threat intelligence;
- mantenere i dipendenti informati sulle minacce rilevanti con programmi di formazione;
- affiancare ai controlli esistenti servizi di rilevamento e risposta gestiti, con monitoraggio continuo.
Più in generale, visto che una parte degli operatori afferma di saper eludere le protezioni anti-DDoS, è prudente non affidarsi a un’unica difesa: conviene verificare periodicamente con il proprio fornitore le capacità di mitigazione a livello di rete e di applicazione e prevedere un piano di risposta per i servizi online più critici.
Fonti: https://www.kaspersky.it/about/press-releases/kaspersky-dfi-svela-il-marketing-dei-threat-actor-ddos-le-classifiche-diventano-strumenti-di-vendita, https://dfi.kaspersky.com/blog/overddose

