

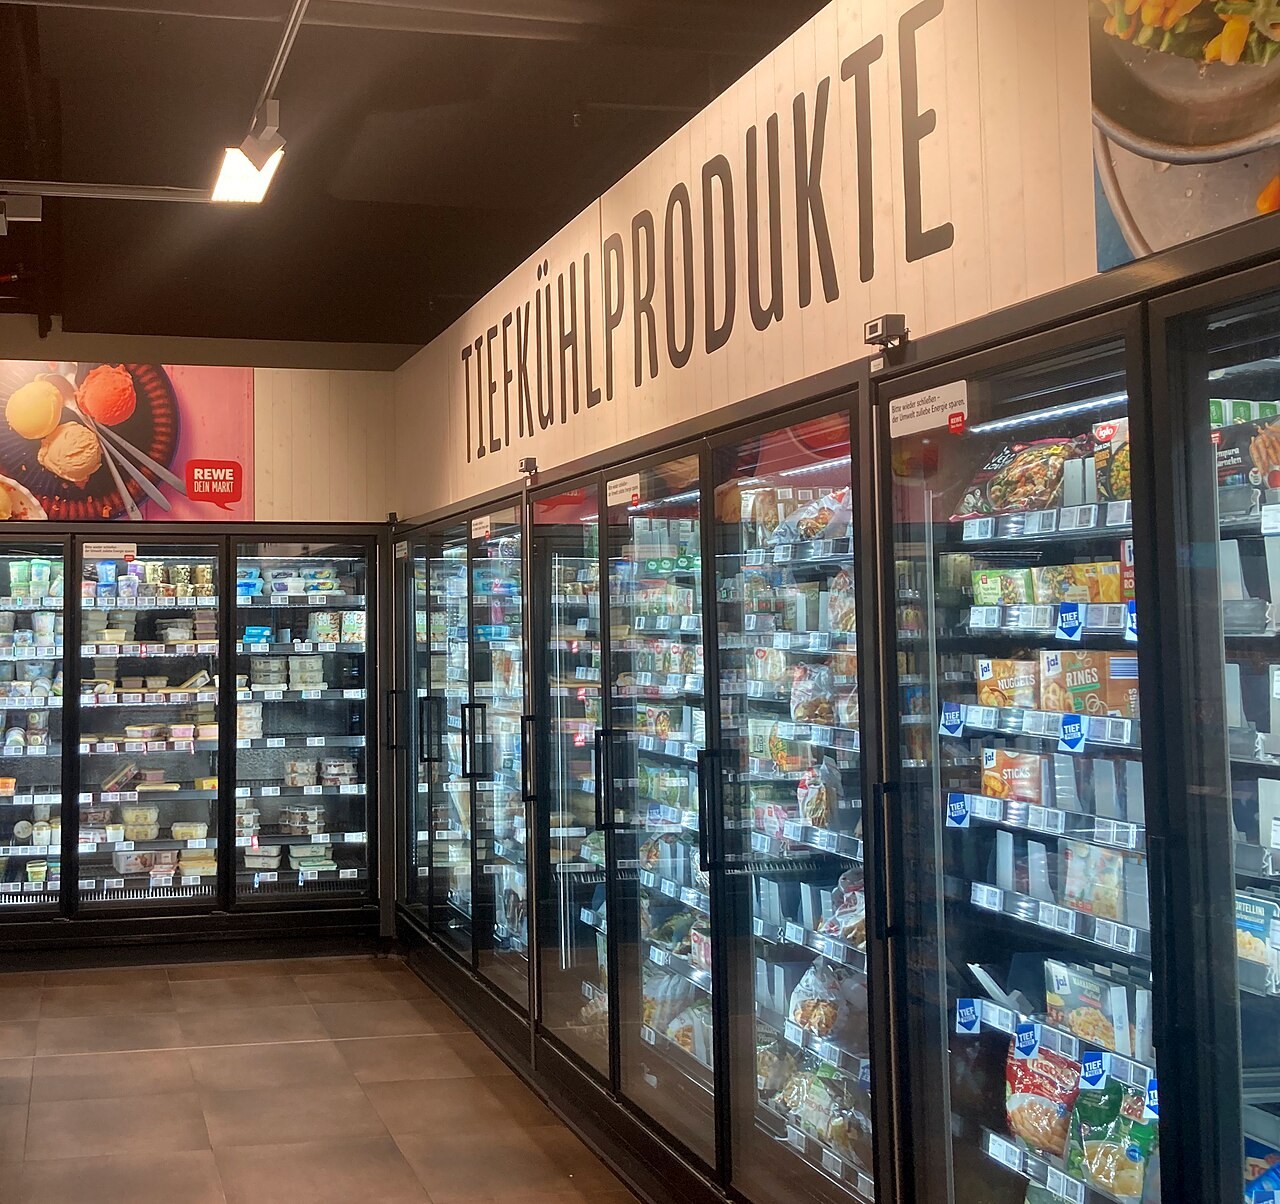
L’ondata di attacchi hacker ai supermercati che nelle ultime settimane ha colpito diversi Paesi europei è arrivata anche in Italia. Nella notte tra domenica e lunedì 2 novembre i sistemi di refrigerazione di alcuni punti vendita in Sicilia sono stati manomessi da remoto, con le temperature di frigoriferi e banchi frigo alzate fino a 50 gradi. Tra le insegne coinvolte ci sono la Coop gestita dal Gruppo Radenza e alcuni punti vendita Decò, mentre l’ACN, l’Agenzia per la cybersicurezza nazionale, ha diffuso misure urgenti per tutta la filiera del freddo.
Cosa è successo nei supermercati siciliani
Secondo quanto riferito all’ANSA dal direttore generale del Gruppo Radenza, Giuseppe Spadaro, l’attacco ha interessato almeno tre punti vendita Coop a Catania e uno a Palermo, con danni stimati in «diverse migliaia di euro». «Gli hacker hanno trovato alcuni nostri dispositivi vulnerabili», ha spiegato Spadaro. Giovanni Arena, presidente del gruppo che gestisce l’insegna Decò, ha parlato di punti vendita colpiti a Palermo e Trapani, tre dei quali dati in gestione a terzi, e ha indicato come «comune denominatore» l’accesso diretto tramite gli indirizzi IP dei frigoriferi, raggiunti attraverso i servizi di gestione remota.
Il numero complessivo dei negozi coinvolti non è ancora definitivo: secondo Il Post sono stati colpiti oltre 20 supermercati tra Palermo, Catania, Ragusa e Trapani. Problemi analoghi hanno riguardato anche aziende in Toscana ed Emilia-Romagna: secondo le ricostruzioni, l’Agenzia ha ricevuto la notifica di un incidente da parte di un’azienda toscana della ristorazione collettiva e ha rilevato un attacco, non ancora notificato, a un’azienda emiliana di surgelati.
Un’ondata europea dopo Belgio e Svezia
Gli episodi italiani seguono quelli già registrati in altri Paesi, che abbiamo raccontato nell’articolo sull’attacco ai frigoriferi dei supermercati in Belgio e Svezia: le cronache citano anche Irlanda, Paesi Bassi e Lussemburgo. Il commissario europeo Christophe Hansen ha definito gli attacchi un «tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e di minare la fiducia dei consumatori». In Francia, a ottobre, gli aggressori avevano sfruttato versioni non aggiornate di un software di gestione degli impianti frigoriferi, mentre le principali catene italiane hanno fatto sapere di non utilizzare quel sistema.
Sull’origine degli attacchi indagano la Polizia Postale e l’ACN. Nelle ricostruzioni di stampa si parla dell’ipotesi di un’azione ibrida riconducibile alla Russia, ma al momento non ci sono attribuzioni ufficiali.
La risposta delle istituzioni italiane
Martedì 3 novembre a Palazzo Chigi è stata convocata una riunione coordinata dal sottosegretario Alfredo Mantovano con il direttore dell’Agenzia e i vertici dell’intelligence, seguita da un incontro tecnico dell’ACN con le aziende della grande distribuzione. Il Copasir, il comitato parlamentare per la sicurezza della Repubblica, ha in programma l’audizione del direttore dell’AISI Bruno Valensise e, mercoledì, quella del direttore dell’ACN Andrea Quacivi.
Attacchi hacker ai supermercati: le sei misure urgenti dell’ACN
Attraverso il CSIRT Italia, l’Agenzia ha riproposto in versione aggiornata (1.1) il bollettino «Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo», pubblicato la prima volta il 13 ottobre. Le azioni indicate sono sei:
- censire i sistemi di gestione esposti su Internet;
- separare le reti operative (OT) degli impianti da quelle informatiche aziendali;
- consentire l’accesso remoto solo tramite VPN con autenticazione a più fattori;
- rivedere account e credenziali di accesso;
- analizzare i log fino a 90 giorni indietro alla ricerca di accessi anomali;
- aggiornare o sostituire i dispositivi non più supportati.
Cosa possono fare negozi e aziende
Il caso conferma che dispositivi apparentemente marginali, come centraline di controllo e termostati connessi, possono diventare un punto d’ingresso con conseguenze molto concrete. Oltre a seguire le indicazioni dell’Agenzia, è utile verificare con i manutentori quali impianti sono raggiungibili da remoto e con quali credenziali, prevedere allarmi indipendenti sulle temperature e procedure per passare rapidamente al controllo manuale. Il quadro generale degli incidenti in Italia, descritto anche dal rapporto Clusit sul primo semestre 2026, mostra quanto sia importante non trascurare la sicurezza dei dispositivi IoT, un tema che riguarda anche la casa connessa.
Fonti: https://www.ansa.it/sito/notizie/cronaca/2026/11/02/attacchi-hacker-ai-supermercati-alert-agenzia-cyber-in-italia_6a838d5b-aef2-48ac-b082-37c487819ded.html, https://www.ilpost.it/2026/11/03/attacchi-informatici-hacker-supermercati/, https://www.adnkronos.com/cronaca/attacchi-hacker-supermercati-italia-riunioneurgente_7pwm6fXxF58UI9x3FUWAwG, https://gazzettadelsud.it/articoli/cronaca/2026/11/03/hacker-nei-frigoriferi-dei-supermercati-in-sicilia-le-sei-misure-urgenti-dellagenzia-per-la-cybersicurezza-049612a5-8af1-48b3-82af-dee66d160d3c/, https://it.euronews.com/2026/11/02/ondata-di-attacchi-hacker-a-supermercati-in-europa-colpita-anche-litalia-danni-in-4-sedi-c

