Una nuova campagna malware sfrutta torrent che sembrano contenere film popolari, tra cui “The Odyssey”, per infettare computer di utenti privati e aziende. A scoprirla è stato il Global Research and Analysis Team (GReAT) di Kaspersky, che ha identificato diverse centinaia di vittime in Europa, Asia, Africa e America Latina.
La minaccia è stata battezzata MovieReaper dai ricercatori. Le infezioni rilevate hanno interessato, tra gli altri, Russia, Turchia, Giappone, Kenya, Uganda e Colombia. In Europa risultano casi in Spagna, Paesi Bassi, Belgio e Germania. Tra le organizzazioni colpite figurano realtà dei settori governativo, IT, consulenza, retail, trasporti e agricoltura.
I torrent compromessi e il caso The Odyssey
Secondo l’analisi tecnica di Kaspersky, la campagna risale almeno alla metà di agosto 2026. Le prime verifiche avevano fatto pensare alla compromissione diretta di alcuni tracker torrent, ma l’indagine ha individuato un punto comune nella catena di distribuzione: iTorrents.org, archivio pubblico utilizzato da numerosi tracker per conservare i file torrent.
Gli autori dell’attacco avrebbero modificato i file restituiti dall’archivio. In questo modo, anche tracker non direttamente compromessi potevano distribuire agli utenti un torrent differente da quello atteso.
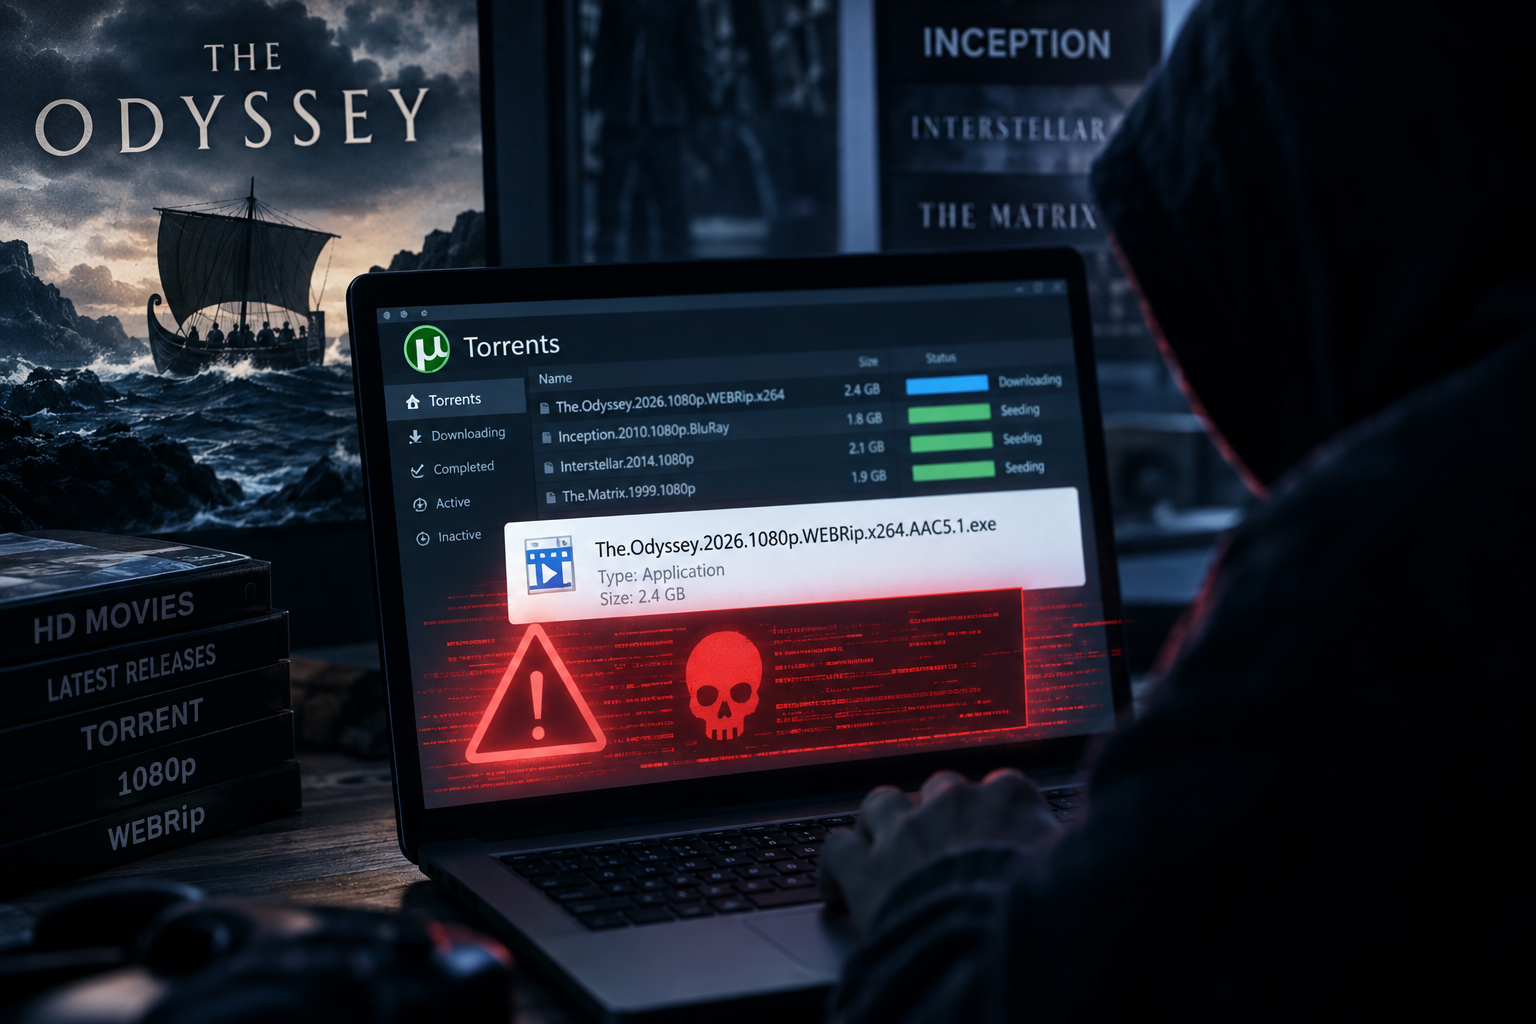
Tra i file analizzati compare un eseguibile con un nome che richiama direttamente il film “The Odyssey”, accompagnato da riferimenti come 1080p, WebRip e audio 5.1. La lunga denominazione del file può inoltre rendere meno evidente l’estensione .exe in alcune interfacce.
Come funziona MovieReaper
MovieReaper utilizza una catena di infezione composta da più fasi. Il primo componente effettua una serie di controlli per capire se il programma si trova all’interno di sandbox antivirus o ambienti virtualizzati impiegati dagli analisti di sicurezza.
Se i controlli vengono superati, il loader contatta l’infrastruttura degli attaccanti e scarica il codice necessario alle fasi successive. Parte dei componenti viene eseguita direttamente in memoria, una tecnica che riduce la quantità di file lasciati sul disco e può complicare il rilevamento.
Il framework dispone inoltre di moduli che permettono di ottenere persistenza nel sistema, superare lo User Account Control di Windows (UAC) e acquisire privilegi più elevati senza mostrare il normale avviso previsto dal sistema operativo. Il malware può quindi riavviarsi attraverso un file camuffato da componente Microsoft Edge all’interno della cartella Telemetry di Windows.
La blockchain Solana viene usata per trovare il server di comando e controllo
Uno degli elementi più particolari della campagna riguarda l’impiego della blockchain Solana.
Il secondo stadio del malware interroga un account sulla rete Solana tramite l’endpoint getAccountInfo. I dati recuperati contengono, in forma codificata e cifrata, l’indirizzo del server di comando e controllo utilizzato nella fase successiva dell’attacco.
La blockchain non ospita quindi necessariamente il malware vero e proprio: svolge invece il ruolo di infrastruttura attraverso la quale gli attaccanti possono comunicare al codice infetto dove trovare uno dei propri server.
Secondo Kaspersky, questa soluzione aumenta la resilienza della campagna, perché la semplice disattivazione di un indirizzo IP o di un server C2 non elimina il meccanismo utilizzato per distribuire nuovi endpoint.
Gli attaccanti possono accedere ai file del computer
Il modulo finale analizzato dai ricercatori funziona come un file manager remoto e mette a disposizione dell’operatore 21 comandi.
Gli attaccanti possono leggere, scaricare e caricare file, esaminare directory, creare o cancellare elementi, rinominarli, spostarli e ottenere anteprime di immagini e documenti prima dell’eventuale esfiltrazione.
Kaspersky ritiene inoltre possibile l’esistenza di ulteriori moduli che il server può fornire al dispositivo compromesso in base alle necessità dell’operatore.
Tracce della stessa attività già nel 2025
L’indagine di GReAT ha individuato attività riconducibili allo stesso attore almeno dall’ottobre 2025. Nel corso del tempo il malware avrebbe acquisito nuovi componenti e tecniche pensate per ostacolare sandbox e macchine virtuali.
Kaspersky identifica la minaccia come HEUR.Win64.Agent.gen. I ricercatori sottolineano che la prima fase della catena rappresenta anche uno dei punti più vulnerabili dell’infrastruttura, perché dipende da un dominio e da un indirizzo IP specifici per ottenere lo shellcode necessario alle fasi successive.
Come ridurre il rischio
Il principale vettore della campagna resta il download di file da torrent e fonti non ufficiali. Un elemento da controllare con particolare attenzione è l’estensione del file: un presunto film distribuito come .exe non è un file video e non dovrebbe essere eseguito.
È inoltre consigliabile mantenere attivi antivirus e strumenti di sicurezza. Alcuni pacchetti di software pirata chiedono esplicitamente all’utente di disattivare l’antivirus prima dell’installazione: una pratica che può eliminare una delle principali barriere contro questo tipo di infezione.
Per le aziende assume particolare importanza anche il controllo del software eseguito sui dispositivi aziendali, soprattutto quando gli utenti possono installare applicazioni provenienti da fonti esterne o utilizzare liberamente servizi di file sharing.