

Il 7 novembre 2026 Alex Stamos, chief security officer di Cognition e docente allo Stanford Cyber Policy Center, ha descritto nel podcast Decoder di The Verge un dark age della sicurezza informatica: secondo lui l’intelligenza artificiale ha ribaltato le regole del settore e ha reso accessibili a molti attori capacità che un tempo erano riservate a pochi specialisti.
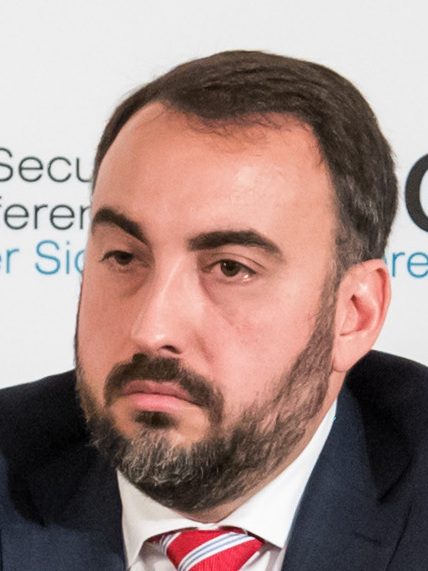
Chi è Alex Stamos e il ruolo in Cognition
Stamos ha una lunga carriera nella cybersecurity: ha guidato la sicurezza in Yahoo e in Facebook, ha ricoperto ruoli di vertice in SentinelOne e nella startup Corridor e dal 29 settembre 2026 è chief security officer di Cognition, società nota per l’agente di software engineering Devin. L’annuncio è stato ripreso lo stesso giorno da Axios, che ha sottolineato come l’assunzione punti a rafforzare sia la difesa interna sia nuovi prodotti di sicurezza.
Nell’intervista del 7 novembre Stamos collega il suo lavoro attuale al problema dei costi: le capacità offensive basate sui modelli open-weight crescono in fretta, mentre le difese tradizionali restano care e lente. Cognition, ha detto, lavora su modelli propri e su pesi aperti ritrainati per abbassare il costo delle indagini e della messa in sicurezza del codice.
Come l’IA ha invertito la kill chain
Nel podcast Stamos spiega che la cosiddetta kill chain, la sequenza di passi con cui un attaccante ottiene un effetto su un bersaglio, è stata invertita. Prima si cercavano le vulnerabilità e si preparavano gli exploit a lungo, poi un operatore li lanciava. Con i modelli open-weight, ha detto, un sistema può individuare bug e scrivere exploit in tempo reale e applicarli contro molte organizzazioni.
Tra gli esempi cita ARTEX, strumento open source di origine cinese già al centro di attacchi a banche sudcoreane e a decine di altre aziende, e le catene di intrusioni tra fornitori di servizi IA: dalle chiavi API sottratte a Fireworks fino a un incidente su Cursor e a un plugin malevolo che ha raggiunto migliaia di aziende. Su queste dinamiche il sito ha già raccontato il data breach WorkOS legato a un framework IA autonomo e i cyberattacchi con modelli locali e il caso ARTEX in Corea.
Stamos attribuisce il furto su Binance, da lui definito il più grande della storia, soprattutto a un team nordcoreano specializzato in Bitcoin, con un ruolo centrale per intelligence umana e social engineering. Sul ruolo degli sviluppatori e dei tecnici IT negli attacchi a Binance abbiamo scritto in un articolo dedicato al caso Binance.
Il dark age della sicurezza secondo Stamos
La metafora centrale dell’intervista è il dark age della sicurezza. Stamos non si presenta come un «doomer»: non crede a una fine imminente della civiltà digitale, ma prevede una fase più cupa in cui le violazioni aumentano mentre l’industria cerca di adattarsi. In traduzione dall’inglese, ha detto che la responsabilità di chi lavora nella cybersecurity, soprattutto nelle aziende di IA, è «aiutare ad accorciare quel dark age».
Secondo lui l’era aperta dal memorandum Trustworthy Computing di Microsoft nei primi anni Duemila, fatta di disclosure responsabile, bug bounty e grandi società di difesa, ha perso i suoi assunti di base. L’IA riduce il divario di competenze tra «script kiddie» e ricercatori d’élite e rende operative piccole squadre con costi marginali vicini allo zero, mentre un’indagine su un modello frontier può costare centinaia di dollari a intervento.
Red teaming e difesa a costi più bassi
Stamos sostiene che nei prossimi mesi le aziende dovranno red teamarsi con strumenti di attacco basati sull’IA, o equivalenti, prima che lo facciano gli avversari. Il rischio di downtime esiste, ha avvertito, ma è preferibile a un furto di dati o a un blocco intenzionale di sistemi critici. Ha anche criticato l’uso disinvolto della parola «swarm» e ha chiarito che molti attacchi agentici osservati oggi sembrano basati su uno o due agenti, non su sciami da migliaia di istanze.
Sul fronte difensivo chiede di affidare almeno i primi livelli del SOC a sistemi automatici, con limiti deterministici sulle azioni consentite, e di automatizzare scansione e riparazione del codice legacy. In più casi, ha osservato, riscrivere un sistema con test e specifiche chiare può costare meno che rincorrere migliaia di bug. Tra i segnali di uscita dal dark age indica un calo delle grandi breach, una riduzione delle CVE wormable nelle librerie di base e patch Tuesday meno gonfi a ogni nuovo modello cyber delle grandi lab.
Fonti: https://www.theverge.com/podcast/1029038/ai-cybersecurity-hackers-data-breach-dark-age-alex-stamos ; https://www.axios.com/2026/09/29/alex-stamos-cognition-cybersecurity ; https://breach-signal.com/artificial-intelligence/alex-stamos-ai-inverted-cyber-kill-chain/

