

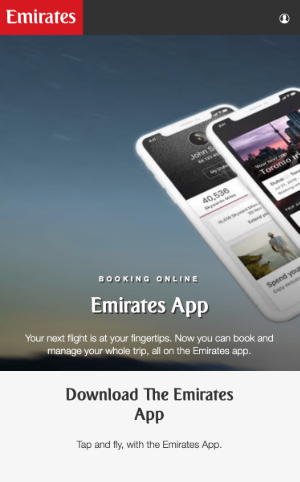
Una campagna malware per Android sfrutta siti web contraffatti che imitano oltre 65 marchi e organizzazioni, tra compagnie aeree, autorità fiscali, enti pubblici e sistemi previdenziali. A individuarla è stato il team di Threat Intelligence di NordVPN, che ha collegato all’operazione più di 100 domini e diversi campioni di malware con capacità tipiche dei trojan bancari e degli strumenti di accesso remoto.
Tra i marchi impersonati compaiono Ryanair, Emirates e Qatar Airways, oltre a servizi pubblici e istituzioni presenti in varie aree del mondo. La campagna risulta attiva almeno da agosto 2025 e ha interessato utenti in Asia, Australia, Medio Oriente, America Latina, Africa ed Europa.
L’attacco parte da messaggi inviati tramite SMS, WhatsApp o social network. Le esche cambiano in base al bersaglio: offerte di lavoro presso compagnie aeree, rimborsi fiscali, verifiche relative alla pensione, rinnovi di documenti o promozioni sui voli.
Il messaggio contiene un link che porta a un sito realizzato per riprodurre grafica e contenuti dell’organizzazione imitata. Secondo NordVPN, le pagine vengono adattate anche alla lingua e al contesto geografico della vittima.
Dai siti contraffatti all’app Android malevola
Il passaggio decisivo avviene quando il sito invita l’utente a scaricare e installare un’app Android al di fuori del Google Play Store.
Una volta installata, l’app richiede permessi particolarmente invasivi. I campioni analizzati da NordVPN possono accedere agli SMS, alla rubrica e ai registri delle chiamate, acquisire lo schermo, registrare audio e utilizzare la fotocamera.
Il malware può inoltre restare attivo anche dopo il riavvio del dispositivo.
Queste capacità permettono agli attaccanti di raccogliere informazioni sensibili e di osservare ciò che accade sul telefono. L’accesso agli SMS rappresenta uno degli aspetti più delicati, soprattutto quando i servizi bancari o altri account utilizzano codici monouso inviati tramite messaggio.
Il rischio per i codici di verifica via SMS
Se un servizio invia un codice OTP tramite SMS, un malware con accesso ai messaggi può leggerlo.
Questo non significa che il trojan possa superare qualsiasi sistema di autenticazione a due fattori, ma può compromettere i meccanismi che dipendono dai codici ricevuti sullo stesso dispositivo infetto.
La combinazione tra accesso allo schermo, lettura degli SMS e controllo di altre funzioni del telefono può quindi offrire agli attaccanti informazioni utili per tentare l’accesso ad account personali o finanziari.
Per questo motivo, dove disponibili, sistemi come passkey, applicazioni di autenticazione separate e chiavi di sicurezza hardware possono ridurre la dipendenza dagli SMS come secondo fattore.
Oltre 100 domini collegati alla campagna
NordVPN afferma di avere identificato più di 100 domini associati all’operazione.
Tra quelli analizzati compaiono indirizzi con estensioni come .cc, .lol, .xyz, .mom e .pw, utilizzati per ospitare copie dei siti originali. Alcuni domini sfruttano variazioni ortografiche dei marchi imitati, con nomi costruiti per risultare credibili a una lettura rapida.
L’estensione del dominio, da sola, non permette però di stabilire se un sito sia legittimo o malevolo. Anche domini con estensioni poco comuni possono ospitare servizi autentici.
Un elemento più utile è il controllo dell’indirizzo completo, soprattutto quando contiene errori ortografici, caratteri aggiuntivi o nomi che ricordano quelli di servizi conosciuti senza corrispondere al dominio ufficiale.
Anche la presenza di HTTPS non garantisce l’autenticità della pagina. Il lucchetto del browser indica che la connessione è cifrata, ma non certifica che il sito appartenga realmente all’azienda o all’ente rappresentato.
Perché vengono imitati enti pubblici e compagnie aeree
La campagna punta su servizi che gli utenti tendono a considerare affidabili.
Un rimborso fiscale, una comunicazione relativa alla pensione o una prenotazione aerea sono situazioni che possono apparire plausibili e che, in molti casi, richiedono realmente l’inserimento di dati personali.
Gli attaccanti sfruttano quindi la familiarità dell’utente con questi servizi per ridurre i sospetti e aumentare le probabilità che la vittima segua il link e installi l’app.
Il malware entra nel dispositivo solo dopo un’azione dell’utente, ma l’intera catena è costruita per rendere quell’azione apparentemente normale.
Come riconoscere un’app sospetta
Un segnale importante riguarda il metodo di distribuzione.
Un’app proposta tramite SMS, WhatsApp o un link ricevuto sui social dovrebbe essere verificata con attenzione, soprattutto quando il messaggio riguarda banche, enti pubblici, compagnie aeree o servizi che gestiscono informazioni personali.
Per applicazioni di questo tipo è preferibile aprire direttamente Google Play o raggiungere il sito ufficiale digitandone manualmente l’indirizzo.
Anche i permessi richiesti possono fornire indicazioni utili. Un’app relativa a voli, rimborsi o servizi pubblici difficilmente dovrebbe avere bisogno di accedere contemporaneamente a SMS, registro delle chiamate, microfono, fotocamera e acquisizione dello schermo.
Cosa fare dopo l’installazione di un’app sospetta
Se un’app di origine dubbia è già stata installata, NordVPN consiglia di disconnettere il telefono da Internet, rimuovere l’app e modificare le password degli account più importanti da un altro dispositivo considerato affidabile.
Se sul telefono sono presenti applicazioni bancarie o dati finanziari, è opportuno contattare anche la propria banca e controllare eventuali operazioni non riconosciute.
Può essere utile anche revocare le sessioni aperte sugli account principali e controllare eventuali accessi da dispositivi sconosciuti.
Dieci campioni analizzati
Per ricostruire la campagna, il team di Threat Intelligence di NordVPN ha analizzato 10 campioni di malware, suddivisi in sette gruppi sulla base dei certificati utilizzati per firmare le applicazioni.
I ricercatori hanno esaminato i permessi richiesti, i componenti presenti nel codice, i domini utilizzati e i servizi di hosting collegati all’infrastruttura.
L’analisi ha portato all’individuazione di oltre 100 domini e di più di 65 marchi e organizzazioni utilizzati come esca.
Il caso mostra ancora una volta come le campagne malware per Android possano combinare ingegneria sociale, siti contraffatti e applicazioni distribuite fuori dagli store ufficiali per ottenere accesso a dati e funzioni sensibili dello smartphone.

