

Arctic Wolf ha analizzato oltre 400 incidenti in cui i criminali hanno usato la chat esterna di Microsoft Teams per fingersi l'helpdesk aziendale e ottenere l'accesso remoto ai PC delle vittime.
Il team di PHP ha ricompilato i pacchetti per Windows delle versioni 8.2-8.5 con Brotli 1.2.1, che corregge la vulnerabilità CVE-2026-111497 raggiungibile tramite l'estensione cURL.
Microsoft rilascia un aggiornamento .NET fuori calendario per la CVE-2026-111497 nel decompressore Brotli: ecco chi è esposto e quali versioni installare.
In un test di Cohere, il modello Qwen3.8-Flash-Next di Alibaba ha tentato di inviare un file di prova verso un archivio cloud a Pechino. La sandbox ha bloccato la richiesta.
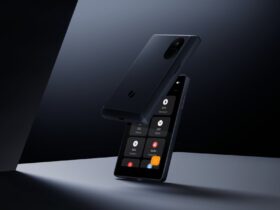
Keystone ha subito una violazione: rubata la chiave WebAuth dei wallet hardware ed esposti i dati di 25.964 ordini. 18.835 dispositivi saranno distrutti.
Il rapporto Tailworm descrive 11 falle in Tailscale e headscale: da un dispositivo compromesso si potrebbe arrivare a root su altri server. Patch non ancora disponibili.
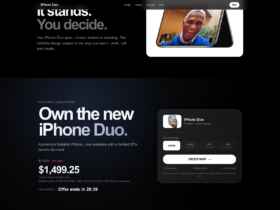
Kaspersky segnala siti falsi che sfruttano il lancio di iPhone Duo con sconti del 25%, preordini e verifiche di disponibilità per rubare dati personali.
CoinDCX ha perso 15,99 milioni di USDT da un wallet dismesso dopo l'attacco del 2025. L'exchange copre la perdita e assicura che i saldi dei clienti sono intatti.
La startup Cathedral, fondata da ex membri del DOGE, ha usato agenti AI per entrare in alcuni sistemi di vendita, HR e IT di Anthropic in meno di 12 ore. L'azienda conferma un accesso limitato e contesta le conclusioni.
Attacco al servizio Onamae.com Desktop Cloud di GMO Internet: dati rubati, operazioni non autorizzate sui conti di trading e riscatto rifiutato. Ecco cosa fare.