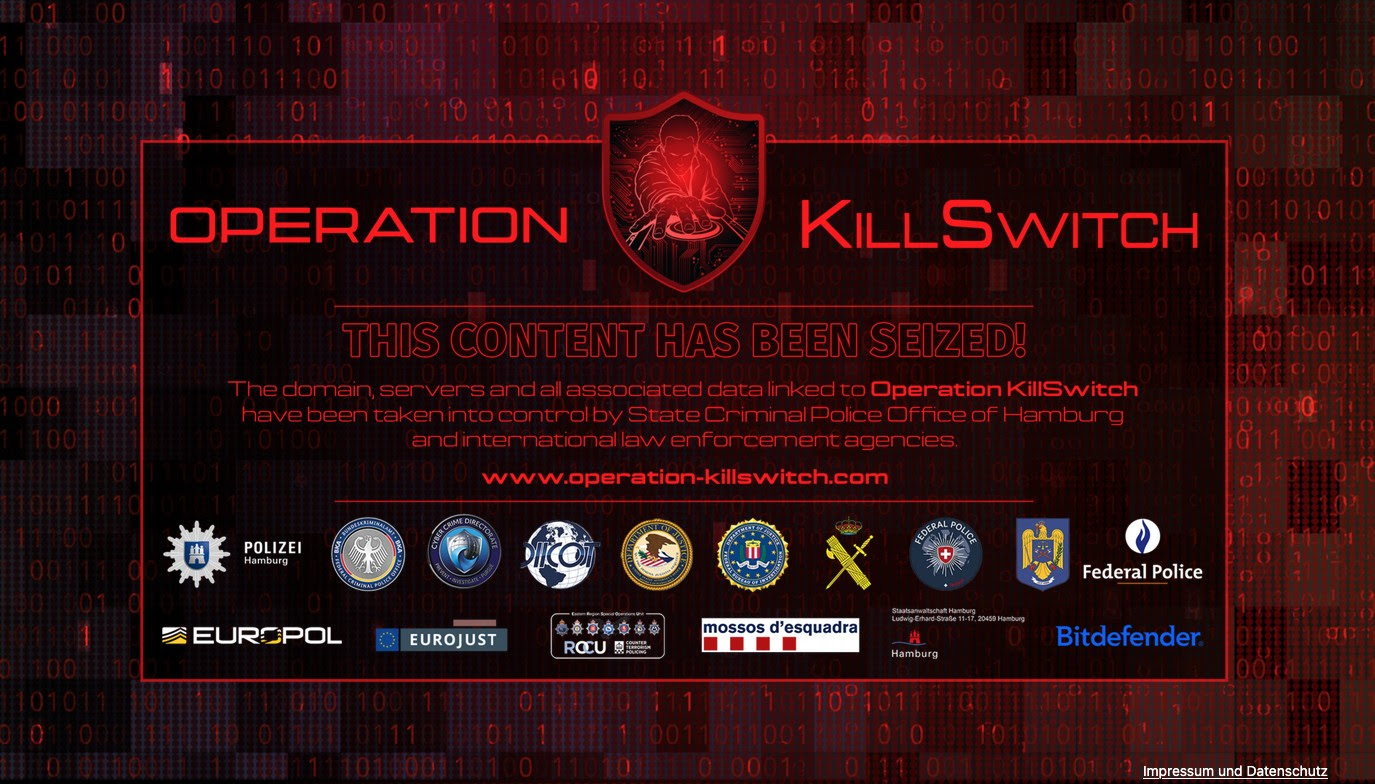
L’operazione internazionale KillSwitch ha colpito l’infrastruttura del gruppo, al quale gli investigatori collegano circa mille presunti attacchi. Sotto il controllo della polizia cinque server e il sito utilizzato per pubblicare i dati delle vittime.
Un ragazzo di 16 anni è sospettato di essere l’amministratore e il principale operatore di KillSec, il gruppo criminale informatico al centro dell’operazione internazionale KillSwitch. Il bilancio comunicato da Europol il 1° ottobre comprende tre arresti provvisori e otto perquisizioni in Grecia, Romania, Spagna e Regno Unito.
Il 30 settembre 2026 le autorità hanno assunto il controllo del sito attraverso il quale il gruppo minacciava di pubblicare i documenti sottratti alle organizzazioni che non pagavano un riscatto. L’intervento ha consentito di mettere al sicuro almeno 110 terabyte di dati da ulteriori accessi non autorizzati.
Circa mille presunti attacchi, almeno 500 riusciti secondo gli investigatori
L’indagine, guidata dalla polizia criminale e dalla Procura di Amburgo, riguarda circa mille presunti attacchi nel mondo. Tra questi, gli investigatori ne hanno finora identificati circa 500 come riusciti. Il dato resta provvisorio e potrà cambiare dopo l’esame dei dispositivi e delle informazioni sequestrate.
Secondo la ricostruzione di Europol, KillSec è attivo dal 2024 circa. Il gruppo sfruttava vulnerabilità software e punti di accesso scarsamente protetti per entrare nei sistemi delle organizzazioni, con particolare attenzione agli archivi cloud. Una volta ottenuto l’accesso, i criminali copiavano i dati interni sensibili su infrastrutture sotto il proprio controllo.
Il passaggio successivo era il ricatto: i nomi delle vittime comparivano sul leak site, il sito nel dark web dedicato alla divulgazione dei dati rubati. Le organizzazioni ricevevano una richiesta di pagamento accompagnata dalla minaccia di pubblicazione. In assenza del riscatto, i file potevano diventare disponibili per il download gratuito. In alcuni casi, riferisce Europol, il gruppo avrebbe ottenuto somme consistenti.
Il ruolo dei minorenni e l’uso dell’intelligenza artificiale
Le indagini avviate in diversi Paesi all’inizio del 2025 hanno permesso di individuare sospettati con ruoli distinti: amministratore, sviluppatore, negoziatore e affiliato.
Il presunto amministratore e principale operatore ha 16 anni. Un altro sospettato, al quale gli investigatori attribuiscono il ruolo di sviluppatore, ha compiuto 18 anni nell’agosto 2026: era dunque minorenne all’epoca di una parte dei fatti contestati. Le autorità hanno inoltre identificato una persona sospettata di occuparsi delle trattative e un’altra che avrebbe operato come affiliato.
Il comunicato non precisa quali di queste persone siano comprese nei tre arresti provvisori. Le responsabilità individuali restano oggetto di accertamento e proseguono le ricerche su altri possibili componenti del gruppo.
Gli investigatori hanno anche ricostruito un impiego dell’intelligenza artificiale per sviluppare e mantenere l’infrastruttura ransomware e individuare potenziali vittime. Europol non specifica quali strumenti siano stati utilizzati né il livello di automazione delle attività. Le informazioni disponibili non consentono quindi di attribuire all’AI la conduzione autonoma degli attacchi.
Cinque server sotto controllo e indagini sulle criptovalute
L’operazione ha colpito sia i sospettati sia l’infrastruttura tecnica di KillSec. Nel corso dell’inchiesta, le autorità hanno portato sotto il proprio controllo cinque server centrali, compresi sistemi utilizzati per gestire le attività del gruppo e conservare i dati sottratti alle vittime.
Anche i domini gestiti da KillSec sono passati sotto il controllo delle autorità: chi li visita viene reindirizzato a un avviso di sequestro delle forze dell’ordine.
Le otto perquisizioni hanno consentito di acquisire prove e sequestrare beni. Gli investigatori analizzano ora dispositivi e dati e seguono i flussi dei presunti proventi criminali, comprese le criptovalute, per ricostruire i pagamenti e individuare ulteriori persone coinvolte.
La messa in sicurezza dei 110 terabyte riguarda la protezione dei dati da ulteriori accessi all’infrastruttura colpita. Il comunicato non afferma che siano state eliminate eventuali copie già diffuse o conservate altrove.
Il coordinamento tra Europol, Eurojust e le autorità nazionali
All’inchiesta hanno partecipato autorità di Belgio, Finlandia, Germania, Grecia, Paesi Bassi, Romania, Spagna, Svizzera, Regno Unito e Stati Uniti, con il supporto di Europol ed Eurojust. Hanno collaborato anche le società di cybersicurezza Bitdefender e Group-IB.
Il Centro europeo per la lotta alla criminalità informatica di Europol ha collegato le informazioni raccolte nei diversi Paesi, prodotto analisi sulle attività del gruppo e fornito assistenza per l’esame delle prove digitali e il tracciamento delle criptovalute. Eurojust ha coordinato la cooperazione giudiziaria e l’esecuzione simultanea delle misure. L’analisi del materiale sequestrato potrà chiarire l’estensione delle compromissioni e far emergere altre vittime, ulteriori attacchi e nuovi sospettati.
“Siamo estremamente soddisfatti del risultato ottenuto con lo smantellamento dell’infrastruttura ransomware KillSec e ci congratuliamo con le forze dell’ordine e con tutti coloro che hanno contribuito al successo di questa operazione. Questa operazione dimostra il valore della collaborazione tra settore pubblico e privato nel rafforzare la sicurezza e contrastare le attività criminali, contribuendo a smantellare operazioni ransomware particolarmente attive e responsabili di danni significativi alle vittime. Inoltre, l’operazione rafforza un messaggio chiaro per i criminali informatici: nessuna infrastruttura è al di fuori della portata di un’azione coordinata a livello internazionale” Alexandru Nicola Stoica, Senior Threat Researcher, Bitdefender DracoTeam