

SecurityBridge, azienda tedesca specializzata in soluzioni avanzate di cybersecurity per SAP, ha annunciato l’acquisizione di CyberSafe, società britannica nota per le proprie tecnologie di autenticazione multifattoriale (MFA) e single sign-on (SSO) destinate agli utenti SAP. L’operazione segna un passo significativo ...

Un’operazione internazionale condotta dalle autorità francesi, con il supporto della polizia ucraina ed Europol, ha portato all’arresto di un presunto amministratore del forum di cybercriminalità xss.is, una delle piattaforme di lingua russa più attive e pericolose. L’uomo, arrestato il 22 ...
Un nuovo studio di Kaspersky mette in evidenza l’urgenza di rafforzare le difese informatiche aziendali. La ricerca globale, dal titolo “Improving Resilience: Cybersecurity through System Immunity”, ha coinvolto 850 professionisti IT di grandi aziende dislocate in Europa, Americhe, APAC, Russia ...
Il turismo internazionale sta vivendo un periodo di grande crescita, ma insieme alla corsa alle prenotazioni aumenta anche il rischio di furti informatici. Una nuova indagine condotta da NordVPN e Saily ha rivelato l’esistenza di un vero e proprio mercato ...

Una vulnerabilità critica senza precedenti Nelle ultime ore Microsoft ha confermato un attacco su larga scala contro i server SharePoint on-premises, causato dalla vulnerabilità CVE-2025-53770. Il problema non riguarda SharePoint Online su Microsoft 365, ma colpisce le versioni 2016, 2019 ...
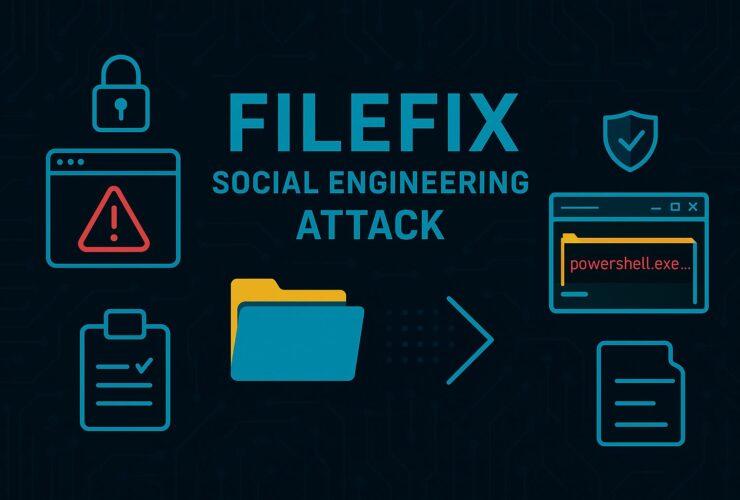
FileFix: la nuova tecnica di social engineering che sfrutta Esplora file per eseguire codice dannoso
Check Point Research ha identificato una nuova minaccia informatica chiamata FileFix, una tecnica di social engineering che rappresenta un’evoluzione del già noto attacco ClickFix. A differenza del suo predecessore, che sfruttava la finestra “Esegui” di Windows, FileFix agisce all’interno dell’interfaccia ...
Una nuova vulnerabilità, CVE-2025-5777, denominata CitrixBleed 2, è stata resa pubblica il 4 luglio 2025 e rappresenta una seria minaccia per i dispositivi Citrix NetScaler ADC e Gateway. Il difetto riguarda una memory disclosure che permette a un attaccante non ...

L’italiana Exein, tra le principali realtà europee nel campo della cybersecurity embedded, ha chiuso un round di finanziamento Series C da 70 milioni di euro, con l’obiettivo di espandere la propria presenza globale e rafforzare la sicurezza di miliardi di ...
Una nuova minaccia informatica prende di mira le infrastrutture Microsoft Exchange. Si chiama GhostContainer e a scoprirla è stato il Global Research and Analysis Team (GReAT) di Kaspersky durante un’operazione di Incident Response in ambienti governativi asiatici. Si tratta di ...
Trend Micro lancia un allarme preciso: i deepfake non sono più una minaccia futuristica, ma una tattica standard per truffe, frodi e furti di identità. Il nuovo report “Deepfake it ’til You Make It: A Comprehensive View of the New ...