Un’analisi di Kaspersky Digital Footprint Intelligence su oltre 256.000 post pubblicati tra dark web e deep web identifica 148 attori attivi nel mercato degli attacchi DDoS. Le offerte comprendono attacchi su commissione, servizi in abbonamento e infrastrutture gestite direttamente dagli autori.
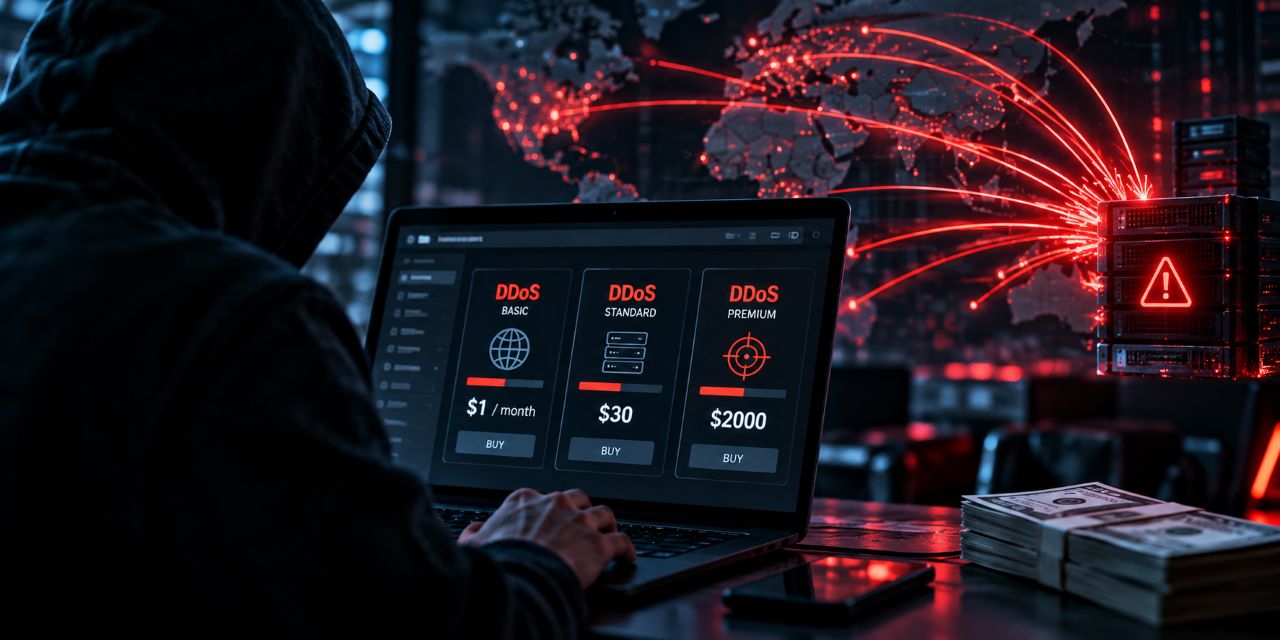
Il mercato clandestino degli attacchi DDoS ha raggiunto livelli di accessibilità economica molto bassi. Secondo una ricerca di Kaspersky Digital Footprint Intelligence (DFI), un attacco DDoS commissionato a terzi può costare da 30 a 2.000 dollari, mentre alcuni servizi basati sul modello DDoS-as-a-Service propongono abbonamenti che partono da appena 1 dollaro al mese. Il prezzo varia in base al bersaglio, alla durata, alla potenza richiesta, ai limiti previsti dal servizio e alle tecniche disponibili. Il report prende in esame oltre 256.000 post relativi ad attività DDoS presenti nel dark web e nel deep web e individua 148 attori attivi almeno dal 2024.
Cosa sono gli attacchi DDoS
DDoS significa Distributed Denial of Service. Il NIST definisce questo tipo di attacco come una tecnica di denial of service che sfrutta numerosi host per colpire un obiettivo. L’effetto può consistere nel rallentamento o nella completa indisponibilità di un sito, di un’applicazione o di un servizio online. Il principio consiste nel sottoporre l’infrastruttura bersaglio a un volume di richieste o traffico superiore alla capacità che il sistema riesce a gestire. Gli attacchi possono sfruttare reti di dispositivi compromessi, servizi esposti su Internet oppure infrastrutture create appositamente. La diffusione di servizi già predisposti riduce inoltre le competenze tecniche richieste a chi vuole acquistare un attacco. Non è più necessario costruire e amministrare una propria botnet: alcuni fornitori clandestini mettono a disposizione pannelli web o bot attraverso i quali il cliente acquista l’accesso al servizio.
Tre modelli per acquistare o organizzare un attacco
Kaspersky identifica tre modelli principali nel mercato analizzato. Il primo è quello degli attacchi su commissione. Il cliente contatta un intermediario o un fornitore e paga per colpire uno specifico bersaglio. La ricerca colloca il prezzo tra 30 e 2.000 dollari per campagne che possono durare da uno a 30 giorni. Alcuni fornitori propongono anche brevi test preliminari, in alcuni casi gratuiti o venduti per circa 10 dollari.
Il secondo modello è il DDoS-as-a-Service. In questo caso il cliente acquista un abbonamento che offre accesso a strumenti predisposti per gli attacchi. Secondo i dati pubblicati da Kaspersky, i prezzi possono partire da 1 dollaro al mese e arrivare, per servizi molto più complessi, fino a 30.000 dollari mensili. Le differenze dipendono dalle tecniche disponibili, dalla durata massima degli attacchi e dal numero di operazioni contemporanee supportate.
Il terzo modello riguarda gli attori che dispongono di infrastrutture proprie, script di attacco o botnet e che quindi non acquistano servizi da terzi. Tra gli operatori di servizi DDoS su commissione osservati da Kaspersky, il 65% pubblicizzava le proprie attività sui forum cybercriminali, mentre il restante 35% utilizzava Telegram e Discord.
Gli attacchi L7 compaiono nel 92% delle offerte
La ricerca distingue anche le tecniche sulla base del livello della rete interessato. Il 74% degli attori analizzati pubblicizzava tecniche di livello 4, o L4, tra le quali flood TCP, UDP e DNS. Solo il 9% citava in modo esplicito tecniche autonome di livello 3.
La percentuale più alta riguarda però gli attacchi Layer 7 (L7), presenti nel 92% delle offerte esaminate. Questi attacchi colpiscono il livello applicativo e possono interessare direttamente siti web, API e altri servizi esposti su Internet.
La distinzione ha un impatto anche sulle strategie di difesa. Un attacco volumetrico punta soprattutto a saturare banda e risorse di rete, mentre un attacco applicativo può utilizzare richieste apparentemente legittime per esercitare pressione su specifiche funzioni di un servizio.
Un mercato con barriere economiche sempre più basse
Il dato più rilevante della ricerca riguarda l’accessibilità del mercato. Il costo di ingresso può risultare molto basso rispetto al potenziale impatto su un’organizzazione.
«Gli attacchi DDoS sono diventati un’opzione più concreta e accessibile per gli autori delle minacce, soprattutto perché questi servizi sono economici e facili da ottenere», afferma João Pedro Brandão e Silva, Kaspersky Digital Footprint Intelligence Analyst.
Secondo l’analista, in alcuni casi il prezzo può risultare inferiore a quello di un normale abbonamento mensile a un servizio di streaming. Per le imprese, sostiene Brandão e Silva, la preparazione contro questo tipo di minaccia deve quindi rientrare nella pianificazione ordinaria della sicurezza informatica.
I dati pubblicati da Kaspersky indicano inoltre che un fornitore di servizi DDoS resta attivo in media per circa 2,5 anni, mentre alcuni operatori osservati risultano presenti da quasi un decennio. Nel primo trimestre del 2026 i ricercatori hanno identificato 16 nuovi attori nel mercato analizzato.
Come preparare un’infrastruttura a un attacco DDoS
La disponibilità di servizi economici non implica che ogni attacco riesca a superare le difese di una rete. La capacità di assorbire o filtrare il traffico dipende dall’architettura dell’infrastruttura e dai sistemi di mitigazione presenti.
CISA raccomanda alle organizzazioni di valutare l’impatto che un attacco DDoS potrebbe avere sui servizi web più importanti e di verificare la presenza di sistemi di mitigazione adeguati. Per le infrastrutture esposte a rischi elevati, l’agenzia statunitense indica anche la possibilità di adottare servizi DDoS dedicati capaci di intervenire sul traffico prima che questo raggiunga i sistemi bersaglio.
Tra le misure tecniche citate dal NIST per alcuni scenari DDoS figurano source address validation, filtri ACL, uRPF, response rate limiting, FlowSpec e Remote Triggered Black Hole filtering. La protezione deve però essere adattata all’architettura della rete e alla tipologia di attacco considerata.
Kaspersky raccomanda inoltre alle aziende di monitorare la propria esposizione nel surface web, deep web e dark web, offrire ai team di sicurezza informazioni aggiornate sulle minacce, formare il personale e affiancare ai controlli tecnici servizi di rilevamento e risposta agli incidenti.