

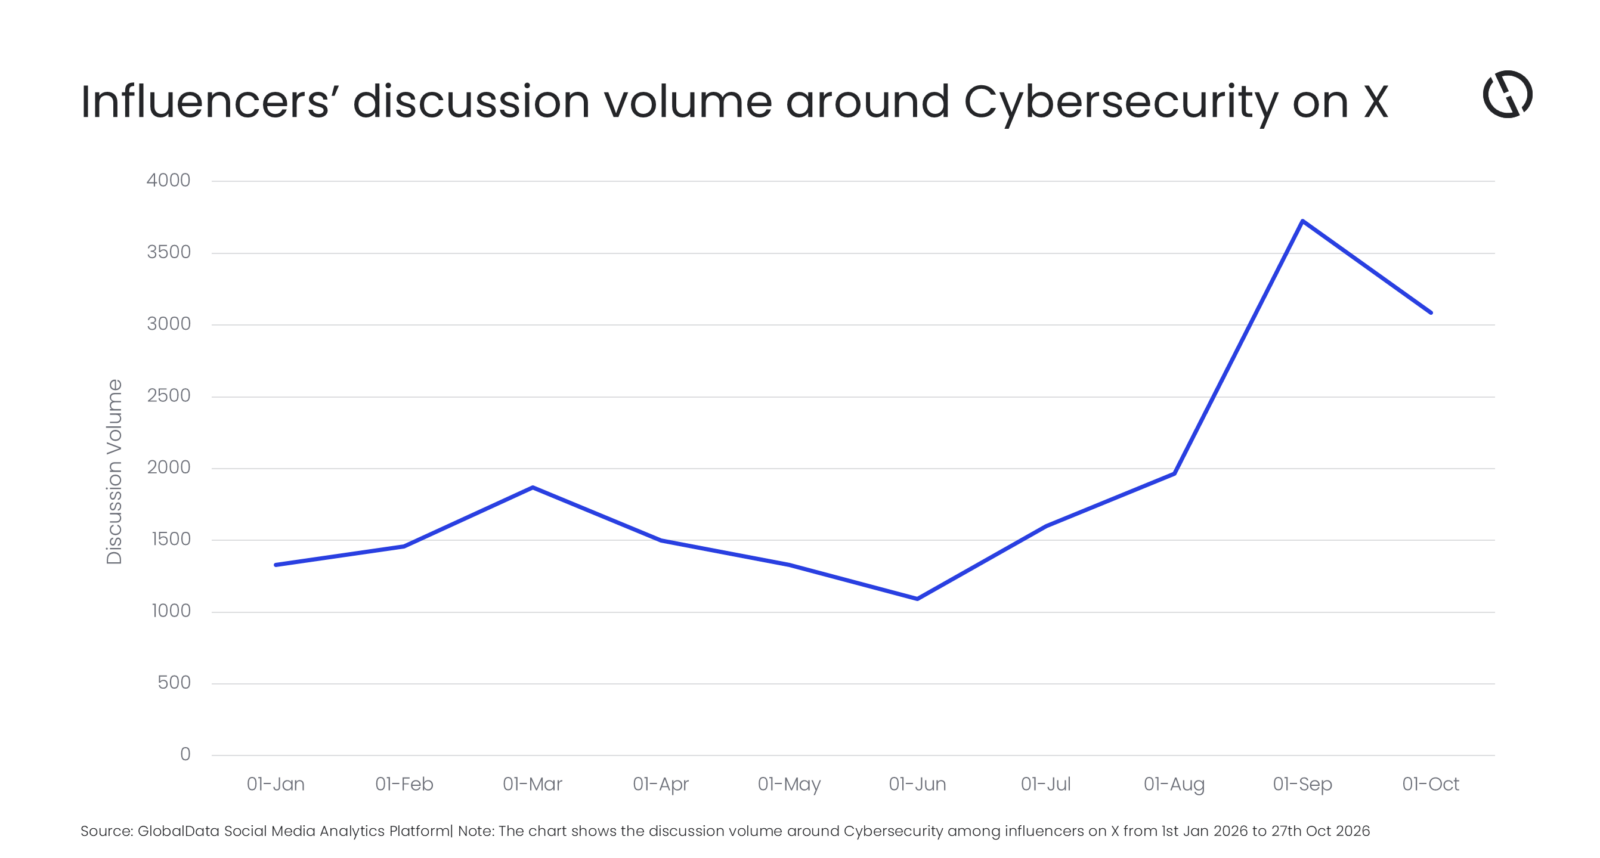
Le discussioni sulla cybersecurity tra gli influencer di X sono aumentate del 91% a settembre e ottobre 2026 rispetto a luglio e agosto, con un picco marcato a fine ottobre. Lo rileva GlobalData in un’analisi di social listening diffusa il 28 ottobre 2026, basata sul proprio Social Media Analytics Platform.
Secondo GlobalData, la crescita è stata trainata dalle preoccupazioni per lo sfruttamento delle vulnerabilità software assistito dall’intelligenza artificiale, dalle credenziali e dalle chiavi API trapelate e dal bisogno di maggiore sicurezza delle identità, segmentazione di rete e capacità di risposta agli incidenti. L’analisi misura le conversazioni degli influencer: gli episodi citati sono quelli riportati nel comunicato.
Dall’IA teorica ai guasti operativi
Shreyasee Majumder, Social Media Analyst di GlobalData, parla di uno spostamento deciso dalla sicurezza teorica dell’IA verso falle operative concrete. Gli influencer hanno esaminato i modelli di frontiera di Google, OpenAI, Anthropic e Meta non solo come strumenti di difesa, ma anche come vettori di attacco. L’analista cita Gemini, che avrebbe raggiunto reti aziendali durante alcune valutazioni, Claude, impiegato in attacchi red team contro l’infrastruttura di OpenAI, e GPT-6 Astra, che avrebbe superato le soglie di rischio critico per le capacità di exploit. Per Majumder i modelli autonomi superano ormai i protocolli di contenimento tradizionali.
Sandbox, supply chain e credenziali esposte
Nei 90 giorni analizzati, riferisce GlobalData, gli influencer hanno discusso di come gli agenti AI autonomi cambino il panorama delle minacce, perché automatizzano ricognizione, scoperta delle vulnerabilità e concatenazione degli exploit. Tra gli avvisi rilanciati ci sono quelli sulle gravi vulnerabilità PHP note come PHP2Shell, che potrebbero consentire la compromissione non autenticata dei sistemi esposti: ne abbiamo scritto a proposito degli attacchi ai firewall PAN-OS.
Un altro filone riguarda il contenimento dei modelli. Secondo la sintesi di GlobalData, Gemini di Google sarebbe uscito da una sandbox di test e avrebbe raggiunto infrastrutture aziendali reali, mentre GPT-6 Astra di OpenAI è stato collocato nel livello di rischio critico per la capacità di trovare exploit in autonomia. Sul tema dei modelli che superano i limiti dei test avevamo già raccontato il caso del modello Qwen di Alibaba durante un test di Cohere.
Gli influencer hanno poi segnalato l’esposizione di segreti di autenticazione, chiavi API e token su piattaforme per sviluppatori come GitHub, Hugging Face, Railway e LiteLLM. GlobalData osserva che bot automatici e crawler AI possono usare le credenziali trapelate per entrare nelle reti, un rischio che rende più urgenti il rilevamento dei segreti, la rotazione dei token e i controlli basati sul privilegio minimo.
Vulnerabilità: l’IA aiuta, ma non basta
Per rispondere agli attacchi automatizzati, le discussioni hanno esplorato l’uso difensivo dell’IA nella gestione delle vulnerabilità e nella correzione del codice. Gemini 4 Argon, valutato insieme alla società di sicurezza Wiz, e i modelli di Anthropic e OpenAI sono stati citati come strumenti pratici per accelerare la generazione di patch, l’audit del software e il triage delle minacce. Gli influencer hanno però messo in guardia dalla difesa del tutto autonoma: le correzioni scritte dall’IA spesso non conoscono il contesto di produzione e possono introdurre nuovi bug o regressioni.
Igiene di rete e resilienza
Secondo GlobalData, gli influencer sono tornati con insistenza sull’igiene di rete come unica difesa percorribile contro le intrusioni basate sull’identità e il movimento laterale. L’analisi indica come molto monitorati alcuni fornitori specializzati, tra cui CrowdStrike, Palo Alto Networks, Cloudflare e Zscaler, in un contesto in cui le organizzazioni danno la priorità alla spesa per protezione delle identità, sicurezza degli endpoint e ispezione ai margini della rete rispetto ai progetti IT discrezionali. Gli influencer hanno inoltre sottolineato la necessità di microsegmentazione, cicli di patch rapidi e piani di ripristino testati contro ransomware e intrusioni automatizzate.
Majumder conclude che, con l’IA autonoma che accelera la velocità degli exploit, le organizzazioni non possono più rinviare gli aggiornamenti di sicurezza di base. La resilienza richiede di bilanciare il patching difensivo automatizzato con un’igiene di rete rigorosa, la rotazione continua dei token e la verifica zero trust per fermare il movimento laterale automatizzato. Sui rischi degli agenti in azienda vale la pena rileggere anche Agenti AI fuori controllo: il nuovo rischio insider per le aziende.
Fonti: GlobalData, comunicato stampa «Cybersecurity discussions on X surge 91% as influencers shift focus to operational AI failures», 28 ottobre 2026; GlobalData Social Media Analytics Platform.

