

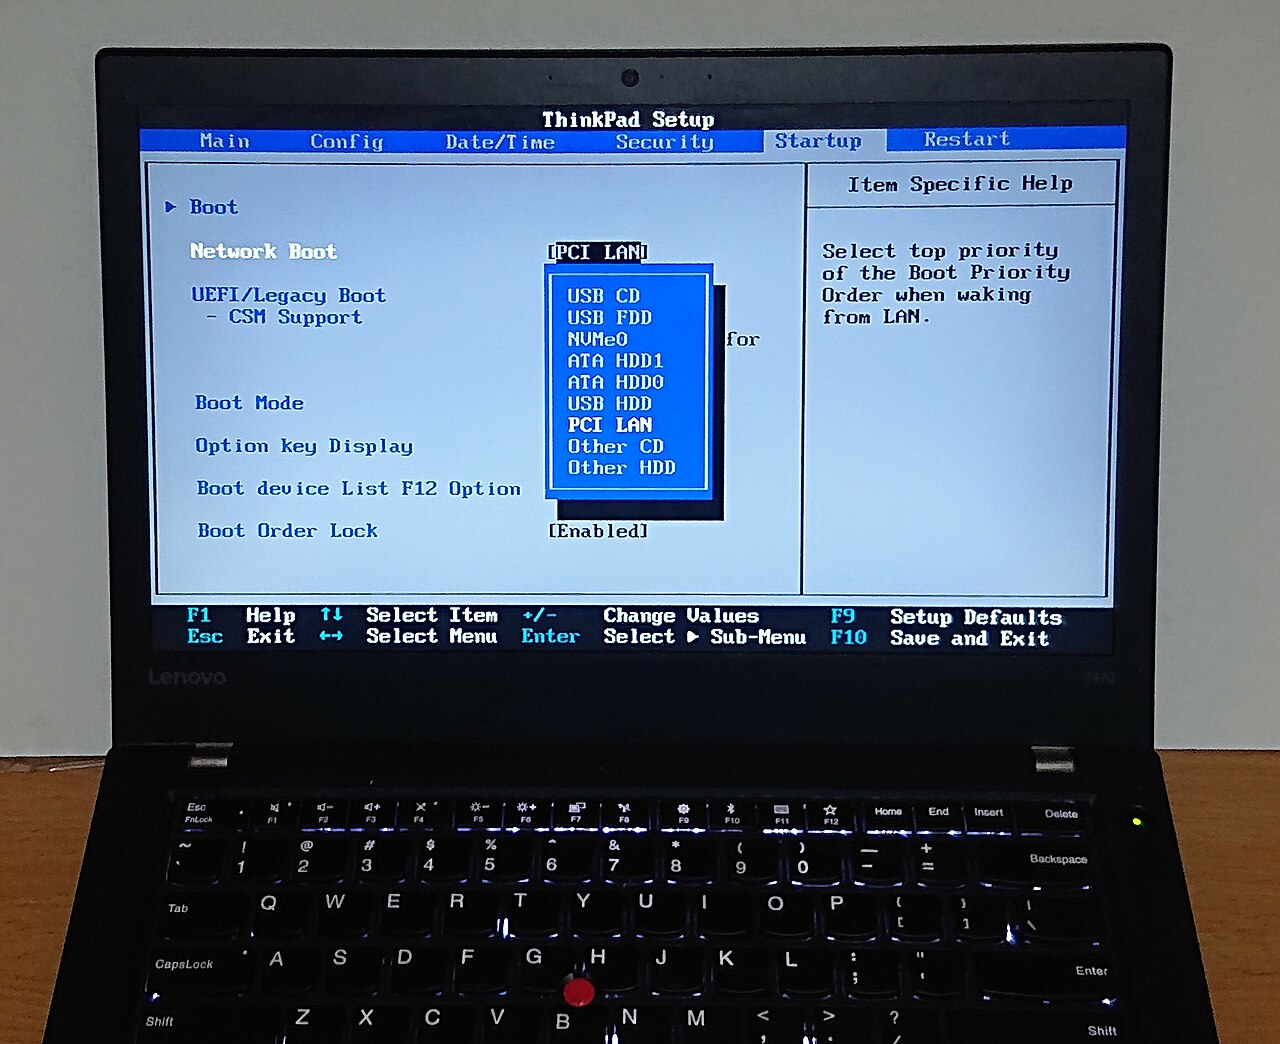
Una vulnerabilità UEFI critica nel codice di avvio da rete di EDK II, il firmware open source del progetto TianoCore su cui si basano molti BIOS moderni, permette di eseguire codice su un computer prima ancora che parta il sistema operativo. La falla, tracciata come CVE-2026-97631, ha un punteggio CVSS 4.0 di 9,5. È stata scoperta da Alex Matrosov di Anthropic e Dan Holmes-Mitra di Google, ed è stata resa pubblica il 22 ottobre con un advisory che la indica come "non ancora corretta" nelle versioni stabili.
Che cosa è successo
Il difetto si trova nel modulo UefiPxeBcDxe del pacchetto NetworkPkg, che gestisce l’avvio via rete PXE. Quando riceve un messaggio di errore ICMP durante il boot, il firmware lo copia in un campo di dimensione fissa di 504 byte senza controllarne correttamente la lunghezza: ne deriva un buffer overflow, presente sia nella gestione IPv4 sia in quella IPv6. Secondo l’advisory, un attaccante non autenticato presente sulla stessa rete può sfruttarlo inviando pacchetti ICMP costruiti ad arte mentre la macchina si avvia da rete.
Secondo Ars Technica, il bug è nel codice da circa 16 anni. La correzione è stata integrata nel ramo principale di EDK II il 15 ottobre, ma nessuna release stabile la contiene ancora: l’ultima è edk2-stable202608 e la prossima è attesa intorno a novembre. Anche i pacchetti di Debian risultano al momento vulnerabili.
Perché la vulnerabilità UEFI è così delicata
Il codice dell’attaccante verrebbe eseguito con i massimi privilegi, prima che entrino in funzione Secure Boot e il measured boot. In questa fase un malware può restare invisibile al sistema operativo e agli antivirus. Il ricercatore HD Moore di Dragos ha spiegato ad Ars Technica che un attacco riuscito può mettere a rischio anche le protezioni basate sul TPM e la cifratura del disco. Jesse Michael di Eclypsium ha invece osservato che un exploit andrebbe adattato a ogni singolo modello di firmware, il che rende più difficili attacchi su larga scala.
La divulgazione non è andata come previsto: la pubblicazione coordinata era pianificata per gennaio, ma una pull request di AMI ha esposto il problema in anticipo. È lo stesso tipo di rischio della catena di fornitura già visto con le vulnerabilità nei BMC dei server Supermicro e con i difetti TLS del web server GoAhead, componenti integrati in moltissimi prodotti di marchi diversi.
Chi è esposto
Il rischio riguarda soprattutto server e postazioni aziendali che usano l’avvio da rete, una funzione molto diffusa nei data center e spesso attiva di default. Chi avvia il computer solo dal disco, come la maggior parte degli utenti domestici, non è esposto a questo scenario. Intel ha dichiarato che nessuno dei suoi prodotti commerciali supportati è colpito, ma invita i clienti a verificare con il produttore del proprio dispositivo; Arm ha definito il problema "non direttamente applicabile". Molto dipenderà dai singoli produttori di firmware e di schede madri, che dovranno integrare la correzione nei propri aggiornamenti.
Cosa fare adesso
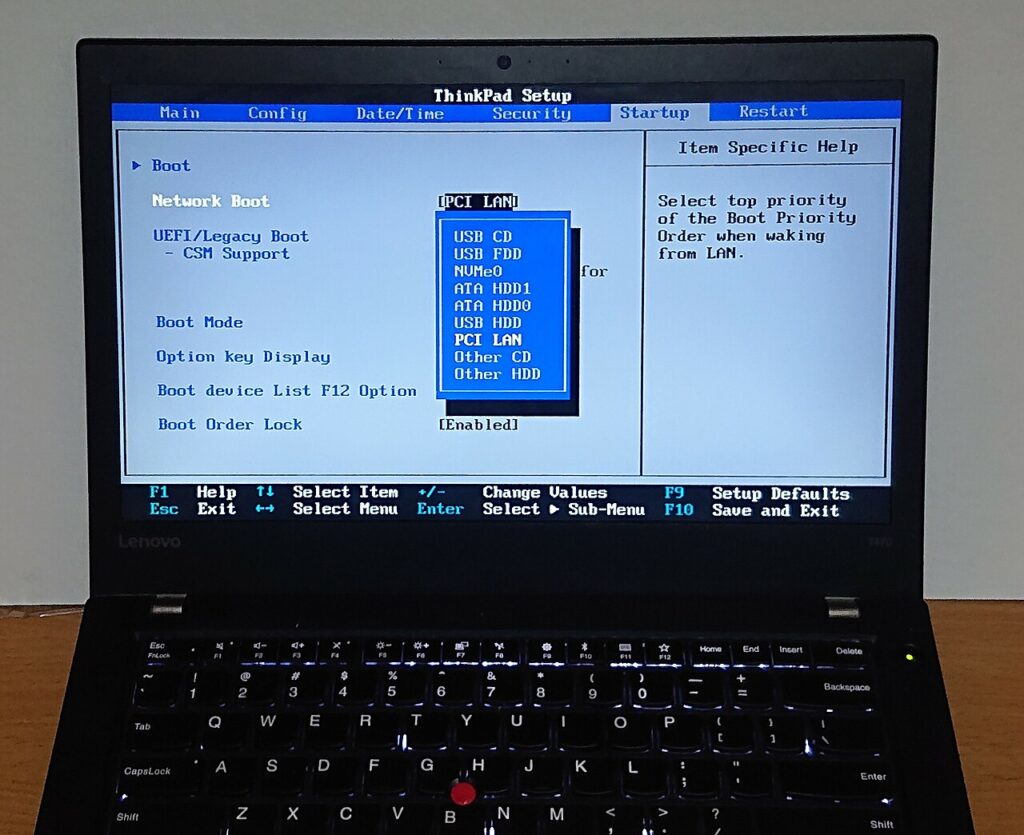
Gli amministratori di sistema dovrebbero controllare gli avvisi dei produttori di server e firmware e applicare gli aggiornamenti appena disponibili. Dove l’avvio PXE non serve, conviene disattivarlo dal setup del firmware; dove è necessario, è utile isolare la rete di provisioning e limitare chi può inviare traffico alle macchine in fase di avvio. È consigliabile anche mantenere attivi Secure Boot e TPM, e tenere d’occhio i log di rete durante i boot. Le distribuzioni Linux che includono pacchetti EDK II, come quelli usati per le macchine virtuali, andranno aggiornate quando arriverà la nuova release stabile.
Fonti: TianoCore EDK II, advisory GHSA-99cj-7hg9-mp4m, Ars Technica, CVE.org, Debian Security Tracker.

