

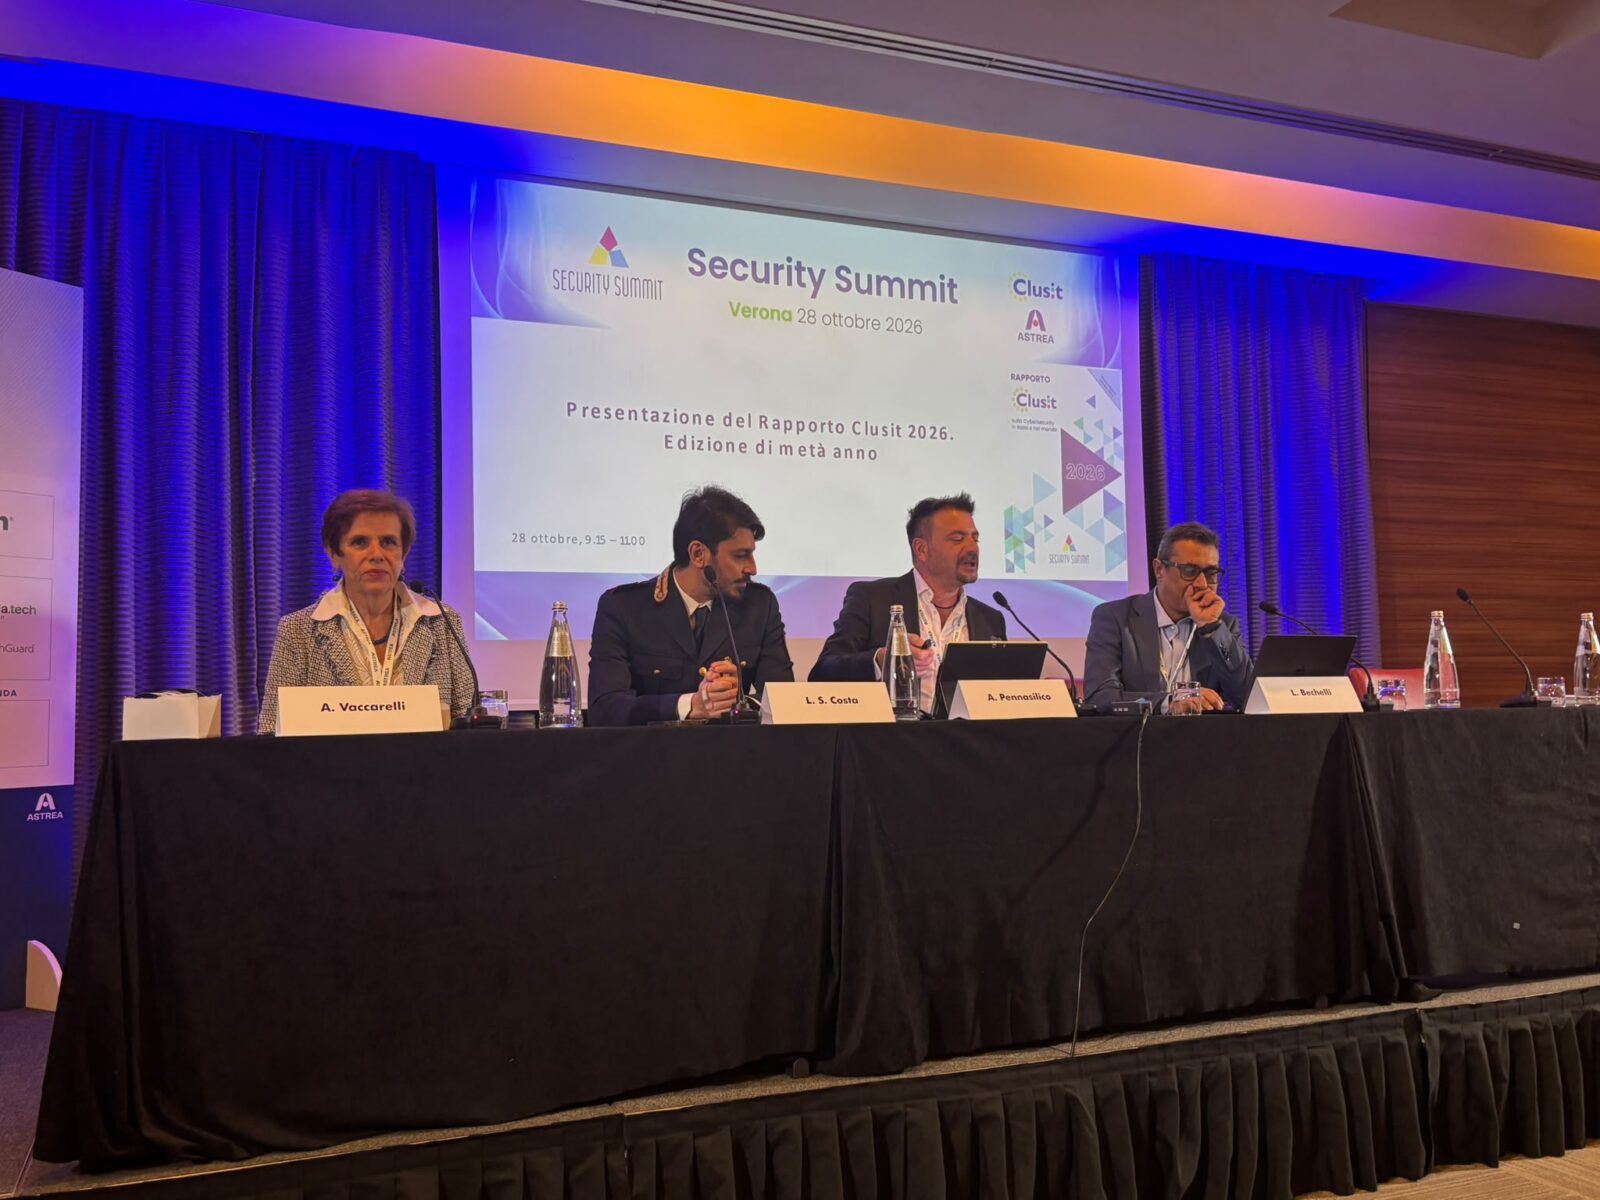
Nel primo semestre del 2026 gli incidenti informatici gravi nel mondo sono stati 4.911, il dato più alto mai registrato in sei mesi. È il principale numero del Rapporto Clusit 2026 nell’edizione di metà anno, presentato oggi, 28 ottobre, al Security Summit di Verona dall’Associazione italiana per la sicurezza informatica, Clusit. In Italia gli attacchi noti sono stati 245, in calo rispetto ai 280 della prima metà del 2025, ma cambia il tipo di minaccia: l’hacktivism arretra e il cybercrime torna a rappresentare oltre otto incidenti su dieci, con la manifattura come primo bersaglio.
Rapporto Clusit 2026: incidenti più che raddoppiati nel mondo
I 4.911 incidenti del semestre segnano un aumento del 105% rispetto ai sei mesi precedenti (2.392) e del 71% sul primo semestre 2025. In soli sei mesi è stato raggiunto il 93% del totale dell’intero 2025, con una media di 819 incidenti al mese, contro i 439 del 2025 e i 171 del 2021.
A livello globale il cybercrime vale il 95,4% dei casi (4.683), mentre l’hacktivism scende a 62 episodi, il 73% in meno: secondo Clusit pesano anche operazioni internazionali delle forze dell’ordine come Talent ed Endgame. Il settore governativo, militare e delle forze dell’ordine resta il più colpito con 751 incidenti (15,3%). Cresce molto anche la quota di attacchi di cui non si conosce la tecnica, passati da 943 a 3.321, circa due terzi del totale: un fenomeno che gli autori chiamano «paradosso della trasparenza».
Italia: meno hacktivism, più malware e attacchi alle fabbriche
L’Italia scende al 5% degli incidenti mondiali, dal 9,5% del semestre precedente, anche se in valore assoluto gli attacchi crescono dell’8% rispetto alla seconda metà del 2025. Il quadro rispetto all’anno scorso è molto diverso:
- l’hacktivism passa dal 38,7% al 17% dei casi, mentre il cybercrime arriva a circa l’82%;
- gli attacchi DDoS, tipici delle campagne di protesta, scendono dal 38,5% al 17%, mentre il malware sale al 43% (era il 22,7% nel 2025);
- il settore pubblico, governativo e militare cala dal 28,4% all’11%;
- la manifattura diventa il primo bersaglio con il 18,4% degli incidenti (11,7% nel 2025) e le vittime italiane sono il 17% di quelle mondiali del comparto;
- seguono gli attacchi a obiettivi multipli (18%), ICT e telecomunicazioni (8,6%) e commercio (8,6%), mentre l’energia scende all’1,2% e la sanità è all’ultimo posto.
Il confronto con un anno fa è netto: il precedente rapporto di metà anno aveva contato 280 casi gravi in sei mesi con la PA come bersaglio principale, e l’edizione successiva indicava l’hacktivism come prima minaccia. Resta alta la gravità: gli incidenti con impatto elevato sono il 57%, quasi venti punti in più, i critici l’8%. Tra le possibili ragioni del calo complessivo il rapporto cita la Legge 90/2024, la direttiva NIS2, i tempi di ripristino più rapidi, le segnalazioni al CSIRT Italia e gli investimenti del PNRR.
Il ruolo dell’intelligenza artificiale
Secondo Clusit, l’intelligenza artificiale agisce come moltiplicatore delle capacità degli attaccanti, ma non è la causa principale della crescita degli incidenti. Il rapporto segnala però i primi segnali di «agentic hacking», cioè attacchi in cui agenti di IA svolgono in modo autonomo parti delle operazioni, e chiede di adottare difese pensate specificamente per l’IA e modelli di governance in grado di adattarsi rapidamente.
Cosa possono fare aziende e PA
Le indicazioni che emergono dai dati del rapporto riguardano soprattutto le organizzazioni, in particolare quelle manifatturiere, oggi più esposte:
- aggiornare con regolarità sistemi e software, perché il malware è tornato la tecnica principale anche in Italia;
- proteggere gli ambienti produttivi separando la rete di fabbrica da quella degli uffici e controllando gli accessi remoti di fornitori e tecnici;
- mantenere backup aggiornati e isolati e piani di ripristino testati, per ridurre i tempi di fermo;
- formare il personale contro phishing e truffe, che restano una delle vie d’ingresso più comuni;
- per i soggetti coinvolti, rispettare gli obblighi di notifica previsti da NIS2 e dalla Legge 90/2024 verso il CSIRT Italia.
Fonti: https://clusit.it/rapporto-clusit/, https://securitysummit.it/security-summit-verona-2026/security-summit-verona-2026-presentazione-del-rapporto-clusit-2026-edizione-di-meta-anno, https://www.ansa.it/canale_tecnologia/notizie/cybersecurity/2026/10/28/record-di-incidenti-cyber-nel-mondo-primi-segnali-di-agentic-hacking-con_026afaaa-90b2-42da-b9cd-58b72e37aaaa.html, https://www.smartworld.it/tecnologia/2026-attacchi-informatici-globali-raddoppiati.html

