

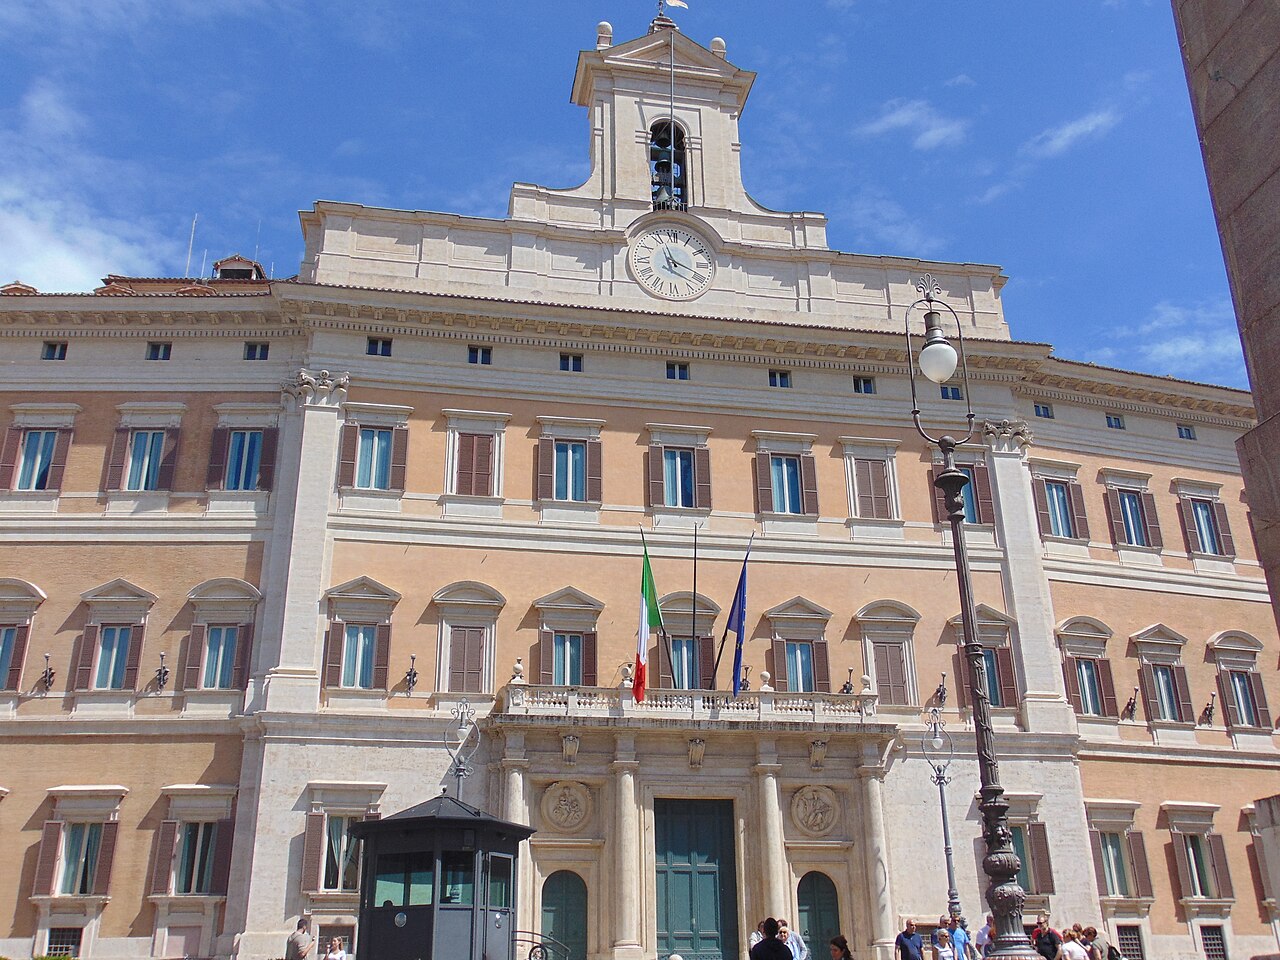
La Camera dei Deputati ha confermato un attacco hacker ai propri sistemi informatici che ha coinvolto le caselle di posta elettronica di alcuni parlamentari, tra cui quella da deputata della presidente del Consiglio Giorgia Meloni. L’attacco hacker alla Camera, secondo Montecitorio, è stato tenuto sotto controllo dai tecnici e non ha carattere di emergenza; la Procura di Roma si prepara però ad aprire un fascicolo per accesso abusivo a sistema informatico.
Attacco hacker alla Camera: cosa è successo
Secondo il Corriere della Sera, che ha avuto conferma dai vertici amministrativi e politici di Montecitorio, nella notte sono stati violati tre indirizzi email: quello da deputata di Meloni, eletta alla Camera nel 2022, e quelli di Andrea Delmastro (Fratelli d’Italia) e Paolo Formentini (Lega). L’ANSA parla di un attacco «massivo» che ha interessato l’intero sistema e le caselle postali di numerosi parlamentari.
Fonti di Palazzo Chigi hanno precisato che la casella coinvolta non è quella usata dalla premier per le comunicazioni di governo: Meloni utilizza l’indirizzo da presidente del Consiglio, protetto dai sistemi di sicurezza della Presidenza. Non sono stati resi noti dettagli sui contenuti eventualmente consultati né sulla tecnica usata dagli aggressori.
Le misure adottate con l’ACN
«Si tratta di una questione che non ha carattere di emergenza e che si presenta quotidianamente», hanno spiegato fonti di Montecitorio, aggiungendo che sono state messe in campo «tutte le misure di protezione, anche in collaborazione con Acn», l’Agenzia per la cybersicurezza nazionale, con cui è attivo un protocollo specifico. Tra le misure possibili, secondo prassi, c’è anche la temporanea disattivazione di alcune funzionalità dei sistemi informatici.
La Camera segnala inoltre che da alcuni giorni si sono intensificati analoghi tentativi di attacco e pressioni sui sistemi informatici di altre istituzioni nazionali, europee e internazionali. Il Corriere riferisce che in maggioranza circola il sospetto che l’episodio rientri nella cosiddetta guerra ibrida che ha colpito anche altri parlamenti europei: si tratta, al momento, di un’ipotesi non confermata da fonti ufficiali.
L’indagine della Procura di Roma
Secondo l’ANSA, la Procura di Roma attende una prima informativa dalla Polizia Postale; sulla base di questi atti i pm apriranno un fascicolo per accesso abusivo a sistema informatico. Non è stata ancora attribuita alcuna responsabilità.
L’episodio arriva in una fase di forte pressione sulle infrastrutture digitali italiane, come mostrano anche i dati dell’ACN sui servizi PHP esposti alla falla PHP2Shell in Italia e l’analisi sull’arma cyber nazionale per la difesa digitale del Paese.
Come proteggere un account email istituzionale o aziendale
Le caselle di posta di politici, dirigenti e figure pubbliche sono un bersaglio frequente perché possono contenere contatti e informazioni sensibili. Alcune precauzioni valgono per qualsiasi organizzazione:
- Attivare l’autenticazione a più fattori, preferibilmente con chiavi di sicurezza o app di autenticazione invece degli SMS.
- Disattivare le caselle che non si usano, o almeno proteggerle con password robuste e uniche: un account dimenticato è spesso il punto d’ingresso più facile.
- Diffidare di email che chiedono di reinserire le credenziali o di aprire allegati inattesi, soprattutto nei giorni successivi a un attacco noto, quando aumentano i tentativi di phishing a tema.
- Controllare periodicamente gli accessi recenti e le regole di inoltro automatico della casella, segnalando subito al reparto IT eventuali anomalie.
Fonti: Corriere della Sera, ANSA, ANSA (indagine), Euronews.

