

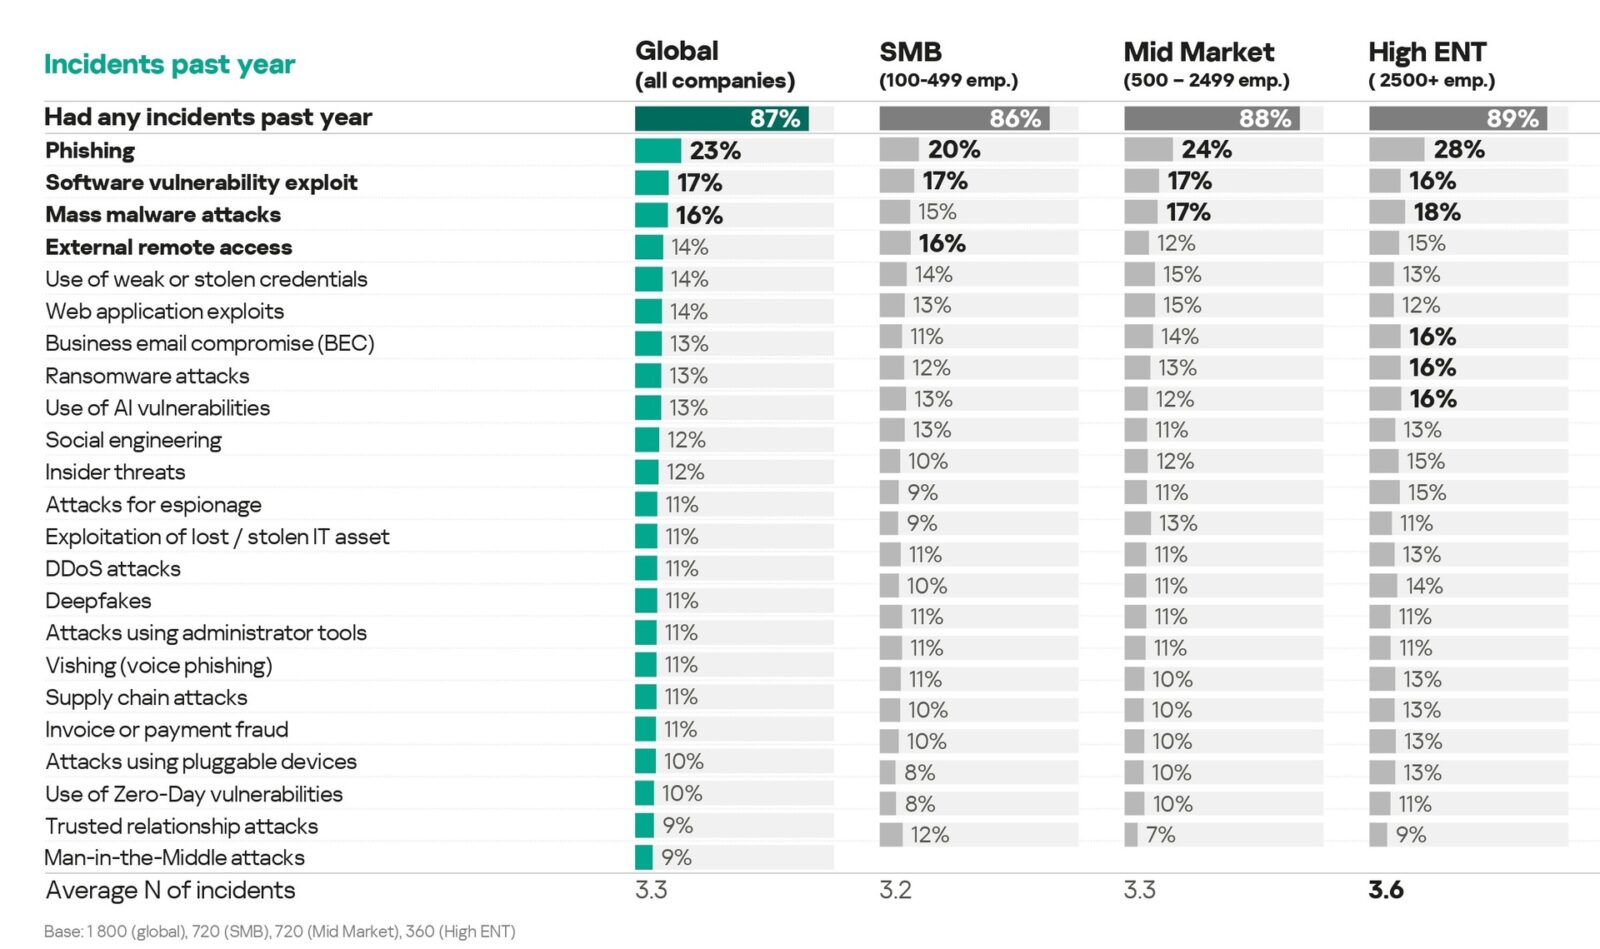
Solo il 15% delle aziende italiane con meno di 500 dipendenti è riuscito a evitare un incidente di sicurezza nell’ultimo anno. È il dato principale con cui Kaspersky presenta, in un comunicato diffuso oggi a Milano, i risultati italiani di uno studio globale del proprio Internal Research Center: in altre parole, l’85% delle PMI italiane ha dovuto gestire almeno un incidente informatico negli ultimi dodici mesi.
L’indagine ha coinvolto specialisti della sicurezza IT di piccole, medie e grandi imprese in 18 Paesi. A livello globale la quota di PMI colpite è dell’86%, come indicato nella versione internazionale dello studio; secondo Kaspersky, in media le organizzazioni italiane si sono trovate ad affrontare tre diversi tipi di incidenti.
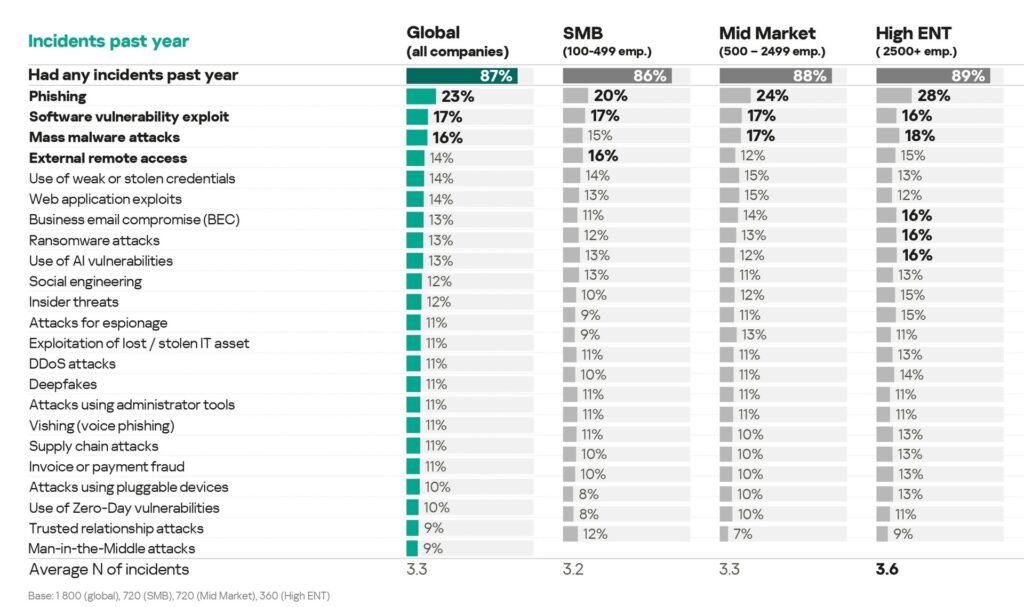
Gli incidenti più frequenti nelle PMI italiane
Per le aziende italiane con meno di 500 dipendenti, gli episodi più ricorrenti sono stati il phishing (20%), lo sfruttamento di vulnerabilità software (18%) e l’accesso remoto esterno (8%). Il 10% delle PMI ha subito exploit di vulnerabilità zero-day, mentre il 5% è stato vittima di attacchi basati su relazioni di fiducia, cioè sfruttando fornitori o partner.
Secondo il comunicato, attacchi malware di massa, ransomware, compromissione delle email aziendali (BEC) e attacchi che sfruttano vulnerabilità dell’intelligenza artificiale sono risultati leggermente più diffusi tra le aziende con più di 500 dipendenti. Kaspersky sottolinea però che gli attaccanti utilizzano ormai contro le realtà più piccole gli stessi metodi impiegati contro le grandi imprese.
Competenze, consapevolezza e carichi di lavoro
Tra i fattori che aumentano il rischio, le PMI italiane indicano la mancanza di competenze nel personale di sicurezza (20%), la scarsa consapevolezza dei dipendenti non IT (18%), policy di sicurezza insufficienti (18%), software o hardware obsoleti (20%) e l’elevato carico di lavoro dei team di sicurezza (23%).
Fabio Sammartino, Head of Pre-Sales di Kaspersky, osserva nel comunicato che «gli attacchi sofisticati aggirano facilmente le difese frammentate, rendendo necessari strumenti avanzati e un team qualificato per contrastarli», aggiungendo che le aziende in crescita «sono spesso ostacolate dai vincoli di budget e dalla carenza globale di talenti nel settore della sicurezza informatica».
Budget in aumento e nuovi strumenti
Lo studio registra anche una reazione da parte delle imprese: il 60% prevede di rafforzare la propria funzione di sicurezza IT e il 68% delle PMI ha già aumentato quest’anno il budget dedicato alla cybersecurity. Il 22% ha stanziato fondi per ampliare i team IT e di sicurezza, mentre il 41% li ha destinati al passaggio a soluzioni più avanzate come XDR, NDR o SIEM. Un quadro che si collega a quanto emerso in precedenti analisi, secondo cui molte PMI italiane non dispongono ancora di una strategia di cybersecurity efficace e una parte cerca un partner esterno a cui affidarsi.
Cosa possono fare le piccole e medie imprese
Al di là delle soluzioni commerciali citate dal vendor, le raccomandazioni contenute nel comunicato riguardano soprattutto organizzazione e formazione:
- definire regole di accesso rigorose e revocare tempestivamente i permessi quando un dipendente lascia l’azienda;
- attivare backup automatici e verificarne periodicamente il ripristino;
- adottare linee guida semplici e chiare, prevedendo l’approvazione dell’IT prima dell’installazione di nuovo software;
- formare il personale anche sulle minacce più recenti, come deepfake e vishing, con simulazioni di phishing periodiche;
- scegliere strumenti di protezione proporzionati alle dimensioni e alle risorse dell’azienda, valutando servizi gestiti quando mancano competenze interne.
Come sempre per gli studi realizzati dai vendor di sicurezza, i dati vanno letti come un’indicazione di tendenza: il comunicato non specifica la dimensione del campione italiano.
Fonti: Kaspersky, comunicato stampa Kaspersky Italia del 27 ottobre 2026.

