

Il Commissario federale per la privacy del Canada ha aperto un’indagine sul data breach Crime Stoppers, l’incidente che ha coinvolto la piattaforma usata dai programmi Crime Stoppers canadesi per raccogliere segnalazioni anonime sui reati. L’istruttoria, annunciata il 27 ottobre, riguarda Navigate360, la società statunitense che fornisce e gestisce il sistema di raccolta delle segnalazioni.
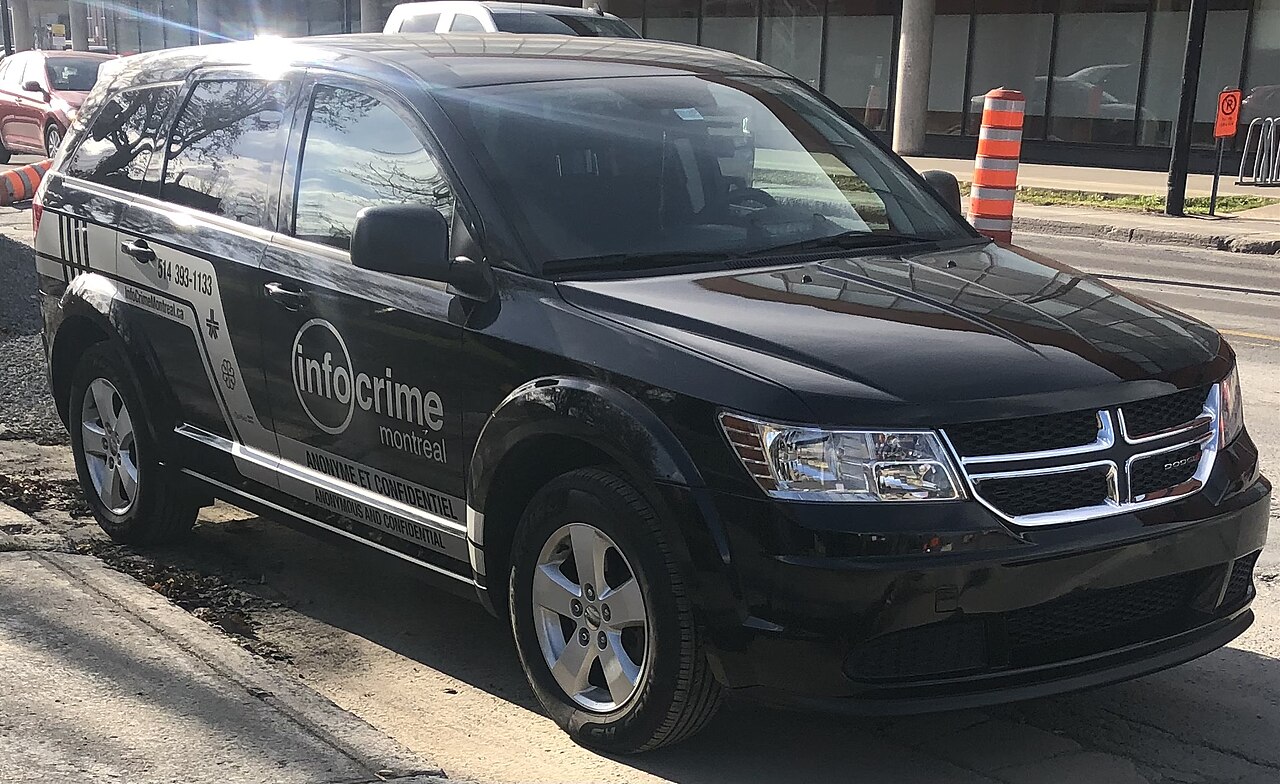
Il data breach Crime Stoppers: che cosa è successo
Secondo un’inchiesta di CBC News, oltre 1,5 milioni di segnalazioni inviate ai programmi Crime Stoppers in Canada negli ultimi 25 anni sono state compromesse quando Navigate360 è stata violata, lo scorso marzo. Più di 850.000 di queste segnalazioni, circa la metà dei record canadesi individuati, contenevano informazioni personali identificabili. La testata precisa di non aver potuto stabilire in ogni caso se i dati riguardassero chi ha fatto la segnalazione, una vittima o una persona accusata di un reato.
Navigate360 ha confermato la violazione la settimana scorsa: secondo CBC si tratta del primo riconoscimento pubblico dell’attacco, circa sette mesi dopo i fatti. La società ha dichiarato di aver avviato un’indagine interna, adottato misure di mitigazione e rafforzato le protezioni con il supporto di un’altra azienda di sicurezza informatica.
Che cosa verificherà il Commissario per la privacy
Nel comunicato ufficiale, l’ufficio del Commissario Philippe Dufresne spiega che l’indagine esaminerà le misure di sicurezza che Navigate360 aveva in atto al momento della violazione, per stabilire se l’azienda abbia rispettato il PIPEDA, la legge federale canadese sulla privacy nel settore privato. L’ufficio ha contattato sia Navigate360 sia Crime Stoppers, offrendo a quest’ultima supporto nella gestione dell’incidente, con l’obiettivo di contenere la violazione, ridurre i rischi per le persone coinvolte e prevenire nuovi episodi.
C’è però un limite: il PIPEDA in genere non si applica alle organizzazioni non profit, e Crime Stoppers è un ente senza scopo di lucro. Per questo l’indagine si concentra sul fornitore commerciale. Il professore dell’Università di Ottawa Michael Geist, citato da CBC, ha definito positiva l’iniziativa, chiedendosi però se l’autorità avrà gli strumenti per intervenire su eventuali violazioni.
Le conseguenze: segnalazioni sospese in diverse città
Dopo le rivelazioni, come riporta CityNews, diversi corpi di polizia dell’Ontario, tra cui alcuni dell’area di Toronto, hanno sospeso temporaneamente l’inoltro delle chiamate a Crime Stoppers. Anche almeno due dipartimenti di polizia del Manitoba, compreso quello di Winnipeg, hanno smesso di raccogliere segnalazioni tramite il programma, mentre Saskatchewan Crime Stoppers ha chiesto al pubblico di non usare la propria piattaforma finché non sarà di nuovo sicura.
Il caso conferma quanto possano pesare le violazioni che passano da un fornitore esterno, uno scenario già visto di recente con l’attacco a ENGIE tramite uno strumento dei partner e con l’incidente di Warp legato a un fornitore.
Consigli pratici per chi gestisce dati sensibili
- Valutare con attenzione la sicurezza dei fornitori che trattano dati riservati, prevedendo audit periodici e obblighi contrattuali di notifica tempestiva degli incidenti.
- Conservare i dati solo per il tempo strettamente necessario: un archivio di 25 anni amplifica l’impatto di qualsiasi violazione.
- Ridurre al minimo le informazioni identificative raccolte, soprattutto quando un servizio promette anonimato.
- Chi ha inviato segnalazioni in passato dovrebbe seguire le comunicazioni ufficiali dei programmi locali e diffidare di contatti inattesi che fanno riferimento alla vicenda.
Fonti: Office of the Privacy Commissioner of Canada, CBC News, CBC News, CityNews Toronto.

