Un’operazione dell’FBI con il supporto di CrowdStrike ha colpito la rete di computer utilizzata da operatori informatici legati alla Corea del Nord per ottenere impieghi da remoto presso aziende statunitensi. Le autorità hanno sequestrato 187 dispositivi in Texas. Le azioni coordinate comprendono anche due arresti e accuse nei confronti di 14 persone.
Identità rubate o contraffatte, colloqui per posti di lavoro nel settore informatico e computer aziendali installati in abitazioni americane: è il meccanismo alla base delle attività di Famous Chollima, denominazione attribuita da CrowdStrike a una rete di falsi lavoratori IT associata alla Corea del Nord.
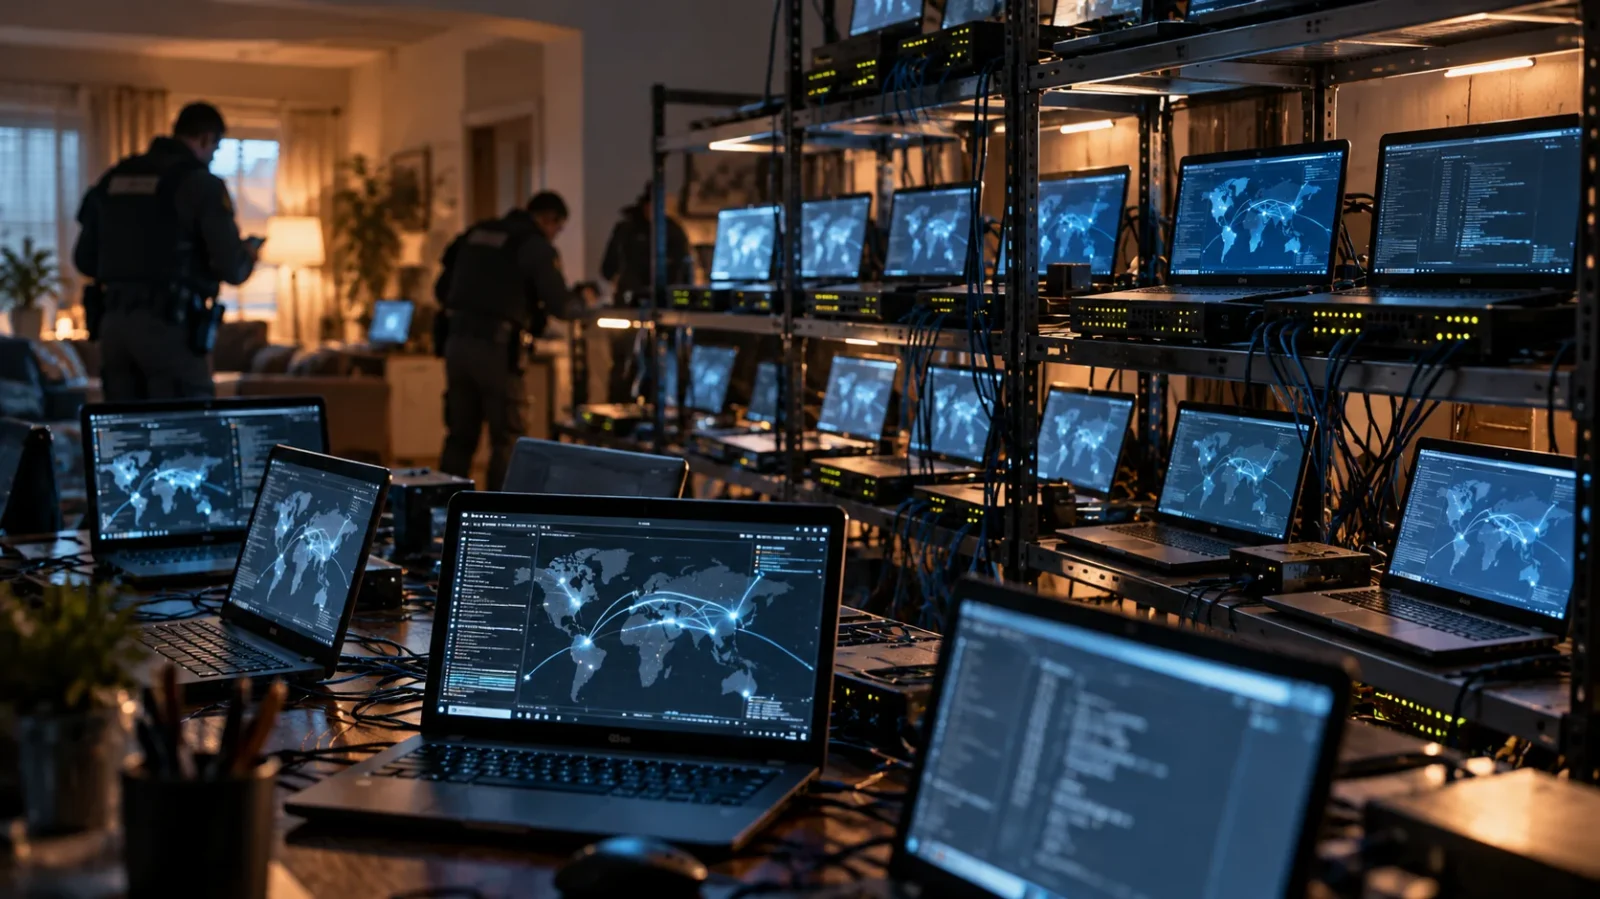
Il 13 ottobre 2026 il Dipartimento di Giustizia degli Stati Uniti ha reso noti i risultati di una serie di interventi contro queste operazioni. L’iniziativa comprende Operation Lonestar Roundup, un’azione dell’FBI contro infrastrutture note come laptop farm. I computer permettevano ai falsi dipendenti di accedere alle reti delle aziende americane e di nascondere la loro reale posizione geografica.
Chi è Famous Chollima e come funziona la frode dei lavoratori IT
Gli operatori di Famous Chollima cercano impieghi da remoto presso aziende straniere attraverso documenti contraffatti, identità sottratte a persone reali e profili professionali creati appositamente. Dopo l’assunzione ricevono, come qualsiasi altro dipendente, credenziali e dispositivi necessari per lavorare.
Il sistema consente di incassare stipendi in modo fraudolento e, allo stesso tempo, di ottenere un accesso autorizzato in apparenza ai sistemi interni delle aziende. Secondo il Dipartimento di Giustizia, una parte dei ricavi sarebbe destinata a entità sottoposte a sanzioni e riconducibili al governo nordcoreano.
Il rischio riguarda soprattutto le organizzazioni che assumono personale IT a distanza. Un precedente approfondimento sulle minacce al settore tecnologico descriveva già il ricorso a identità fittizie da parte di Famous Chollima, anche con il supporto di strumenti di intelligenza artificiale.
Le laptop farm: computer negli Stati Uniti, operatori all’estero
Per superare i controlli sulla localizzazione, il gruppo ricorre a laptop farm, ossia abitazioni e altri locali nei quali vengono custoditi computer aziendali e strumenti per il controllo remoto.
Un collaboratore negli Stati Uniti riceve il dispositivo spedito dal datore di lavoro, lo collega alla rete e configura gli strumenti di accesso. L’operatore che si trova all’estero può quindi utilizzare il computer come se lavorasse dal territorio americano.
Secondo gli analisti di CrowdStrike, il gruppo ha adottato diversi espedienti per far arrivare i dispositivi a queste strutture. Alcuni falsi dipendenti hanno dichiarato il furto del portatile per ottenere una spedizione sostitutiva; altri hanno comunicato improvvisi cambi di residenza, così da modificare l’indirizzo della consegna. In determinate circostanze, anche le agenzie di selezione del personale sono state coinvolte senza esserne consapevoli.
Le infrastrutture possono includere software di amministrazione remota e dispositivi KVM over IP, che consentono di controllare un computer attraverso la rete. Questi strumenti sono legittimi e diffusi in ambito professionale, ma possono diventare parte di un sistema fraudolento quando vengono impiegati per nascondere l’identità del lavoratore.
Le tecniche per sfuggire ai controlli di sicurezza
L’indagine di CrowdStrike descrive anche modifiche degli identificativi dei dispositivi. A partire da maggio 2026, i ricercatori hanno osservato tentativi di far apparire una scheda di acquisizione video come una webcam, con il riutilizzo dello stesso identificativo in più aziende vittime.
Gli analisti hanno inoltre riscontrato identificativi di rete comuni a diverse identità fittizie contemporaneamente attive. Queste corrispondenze hanno contribuito a collegare fra loro attività che, considerate singolarmente, potevano sembrare indipendenti.
Il caso si inserisce in un quadro più ampio di attività informatiche nordcoreane. In un altro articolo abbiamo esaminato l’impiego dell’intelligenza artificiale nelle operazioni attribuite a Famous Chollima. Va però distinto il gruppo Famous Chollima da Stardust Chollima, associato all’attacco alla libreria Axios: le denominazioni indicano attività e attribuzioni che non devono essere considerate automaticamente equivalenti.
Operation Lonestar Roundup: 187 dispositivi sequestrati e due arresti
Tra il 21 e il 25 settembre 2026, gli agenti federali hanno effettuato perquisizioni e altre operazioni in oltre 40 abitazioni del Texas, sospettate di ospitare laptop farm per conto degli operatori nordcoreani.
Le autorità hanno sequestrato 187 dispositivi fra portatili e apparecchiature KVM. Circa 100 sono stati recuperati nel Texas settentrionale.
Il Dipartimento di Giustizia ha annunciato anche un procedimento in Ohio che coinvolge 14 imputati, con due arresti. Gli investigatori contestano un sistema di assunzioni fraudolente che avrebbe interessato oltre 70 aziende statunitensi e prodotto circa 3 milioni di dollari di ricavi tra il 2019 e il luglio 2025.
Le cifre relative a imprese e ricavi si riferiscono allo schema contestato nel procedimento in Ohio, non al totale delle attività attribuite a Famous Chollima. Le contestazioni sono accuse e gli imputati sono presunti innocenti fino a un’eventuale condanna.
Le aziende colpite operano in settori diversi
Secondo l’analisi di CrowdStrike, le organizzazioni individuate nelle infrastrutture oggetto dell’operazione appartengono a settori differenti: aerospazio, energia, sanità, servizi finanziari, cybersecurity, ingegneria della difesa e tecnologie di consumo.
Il criterio comune non è quindi un singolo settore industriale, ma la disponibilità di posizioni professionali da remoto. In queste circostanze la procedura di assunzione può diventare il punto d’ingresso di un attacco, anche senza lo sfruttamento di vulnerabilità del software.
L’FBI segnala anche estorsioni e minacce fisiche
In un avviso pubblicato il 13 ottobre 2026, l’FBI ha descritto il ricorso a collaboratori locali per svolgere colloqui, prestare identità o ospitare i computer aziendali. L’agenzia ha segnalato inoltre casi di minacce di violenza fisica e richieste estorsive dopo la cessazione del rapporto di lavoro.
Alcuni operatori avrebbero minacciato ex responsabili e familiari per ottenere ulteriori pagamenti, oppure prospettato la divulgazione di informazioni aziendali riservate. L’FBI stima che una quota compresa tra l’85% e il 90% dei ricavi generati dagli operatori IT nordcoreani possa essere trasferita al governo della Corea del Nord.
Come difendersi dalle assunzioni fraudolente
L’FBI raccomanda un approccio definito Identity in Depth, basato su verifiche dell’identità in più fasi e sul confronto delle informazioni raccolte nel corso del rapporto di lavoro.
Tra gli elementi da controllare figurano la coerenza tra l’indirizzo di residenza e quello di spedizione dei dispositivi, il riutilizzo di riferimenti di contatto in più profili, le connessioni da posizioni incompatibili con quelle dichiarate e l’installazione non autorizzata di programmi di accesso remoto.
La presenza di software per l’assistenza a distanza non costituisce da sola una prova di frode. Le verifiche devono tenere conto del contesto e basarsi su una combinazione di indicatori, per evitare falsi positivi ai danni di candidati e dipendenti legittimi.
L’operazione ha interrotto una parte delle infrastrutture usate dalla rete, ma CrowdStrike ritiene che il gruppo sia ancora operativo. La possibilità di spostare i computer presso nuove sedi e di reclutare altri collaboratori richiede quindi controlli continui, soprattutto nei processi di assunzione e nella gestione delle identità digitali.